CTF
未读
environ变量在用户态pwn的利用方式浅析
前言 在用户态的pwn题中,我们的最终目的都是劫持程序的执行流,可以说,一旦成功劫持程序执行流,就已经算pwn掉了这道题。 在栈题中,控制程序执行流是很简单的,只需要一个简单的溢出,因为栈本身就意味着程序的执行顺序,我们可以直接向里面写入数据,但是在堆题中,控制程序执行是一件相当麻烦的事情,以2.3
网络安全
未读
macOS 布谷鸟盗贼 |确保新样品快速出现时的检测和防御
一年多来,针对 macOS 设备的信息窃取者一直在上升,Atomic Stealer (Amos)、RealStealer (Realst)、
网络安全
未读
Hook深度研究:监视WOW64程序在系统中的执行情况【Part 3 结】
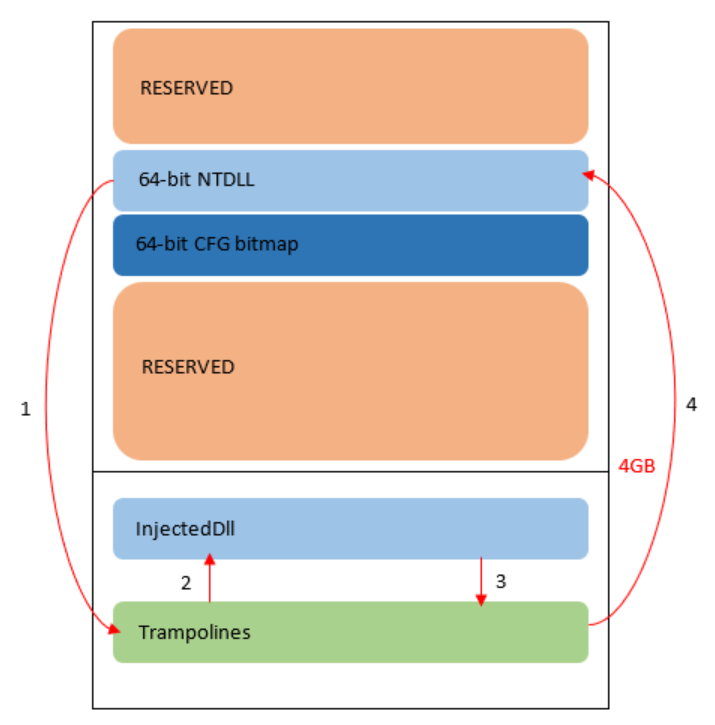
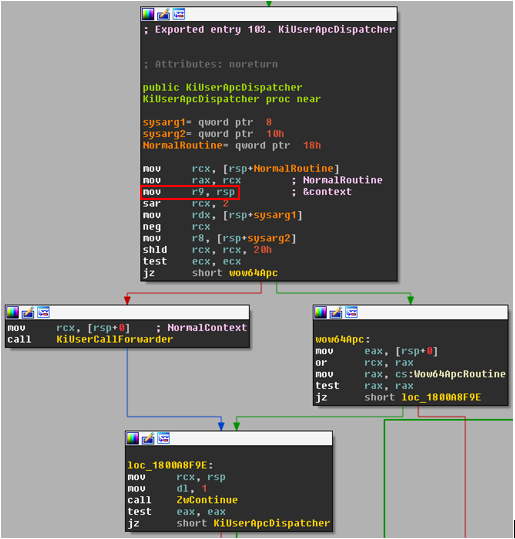
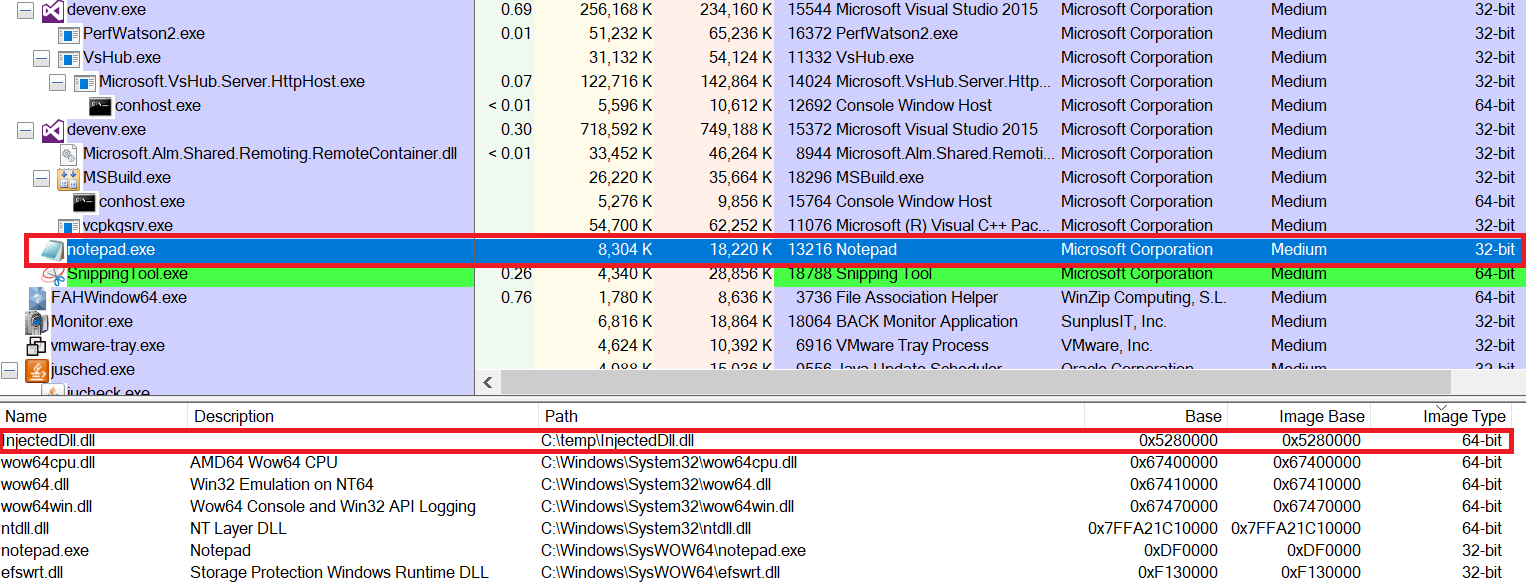
介绍 上次(第 1 部分、第 2 部分)我们演示了几种将 64 位模块注入 WoW64 进程的不同方法。这篇文章将从我们离开的地方继续,并描述如何利用在此类进程中执行 64 位代码的能力来挂接本机 x64 API。若要完成此任务,注入的 DLL 必须托管能够在 WoW64 进程的本机区域中运行的挂钩
网络安全
未读
Hook深度研究:监视WOW64程序在系统中的执行情况【Part 1】
介绍 这篇博文是一个由三部分组成的系列中的第一篇,描述了在尝试在 WoW64 应用程序(在 64 位 Windows 平台上运行的 32 位进程)中挂接本机 NTDLL 时必须克服的挑战。正如 许多其他来源所记录的那样,WoW64


最近发布