漏洞
未读
Nacos 3.x 鉴权作用域错配 未授权接管漏洞分析
Nacos 3.x 鉴权作用域错配漏洞分析 未授权创建管理员账户 完全接管服务端 漏洞描述 Nacos 是阿里巴巴开源的服务注册与配置中心,广泛用于微服务架构。CVE 暂未分配的该漏洞影响 Nacos 3.0.0 ~ 3.2.3:用户、角色、权限三个管理接口落在了一个默认不鉴权的作用域里。 远程未认

网络安全
未读
高校学术圈如何防简历钓鱼:VShell 无文件 RAT IOC 与检测
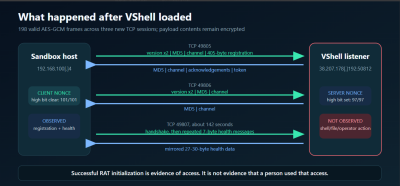
前言 2026 年 8 月 27 日,安全研究员 Himanshu Anand 发了一篇威胁情报,讲的是一套以伪造学术简历为饵的链式攻击:一个伪装成简历的 ZIP/EXE,被双击后后台依次加载 Go loader、SNOWLIGHT、VShell RAT,全程无文件落地,取交互式远程控制。本文基于其


网络安全
未读
无需密码!木马直接窃取AI会话,企业对话记录大规模泄露
8月30日,不少Claude用户收到一封来自Anthropic的官方风险邮件。邮件说:你的账号可能被信息窃取木马盯上了。紧接着账号被强制全部登出,保存的支付方式也被平台直接删除。 很多人一脸懵,以为Claude系统出事了。 不是系统出事。是你电脑中了木马,会话Cookie被偷了。 发生了什么 The


网络安全
未读
到底怎么才能发现那些隐蔽的SOCKS隧道?
攻击者用SOCKS代理隧道在环境里横跳、远程执行代码,而防御方大多还在靠静态指标或进程-端口基线来硬猜。SpecterOps开源的概念验证工具ProxyWatch换了个思路:直接盯着进程的行为模式打分,再用本地机器学习持续校准,帮你从端点侧揪出C2会话、代理隧道和信标行为。 换个视角看检测 干防守的

漏洞
未读
CVE-2026-62735漏洞POC已公开
本地一个低权限程序,构造一次特制的 HTTP 响应,Windows 内核就把响应头的总长度算错了。四个数加起来正好 4 GB,32 位变量装不下,存进去就是 0。http.sys 按 0 开缓冲区,末尾多写出去 48 字节。 48 字节,不多。公开的验证代码在 Windows 11 25H2 上已经

网络安全
未读
伊朗 Handala 黑客组织全面剖析
Handala Hacking Team 全面剖析 本文深入解析伊朗关联网络威胁行动体 Handala Hacking Team(下文简称 Handala)——涵盖其起源、演进、关键行动、技术能力与现状,旨在为网络安全决策者提供可执行情报,并揭示此威胁的多面属性。 Handala 于 2023 年末

网络安全
未读
Exchange服务器被破坏 Outlook 页面植入恶意代码
重点摘要 2024年5月,我们报告了一起涉及向受害微软Exchange服务器登录页注入恶意代码的攻击事件。 在新的调查中,我们发现了多种类型的键盘记录器,主要分为两大类。 到2025年,我们揭露了一系列类似攻击,波及全球25个国家的受害者,涉及我国的大概 10 个。 背景介绍 2024年5月,研究人

网络安全
未读
Jenkins Docker 镜像易受 SSH 主机密钥重用攻击
在持续发展的 DevOps 自动化领域,Jenkins 作为支撑各类规模组织众多构建流水线的基础工具,其重要性不言而喻。然而,近期披露的漏洞 CVE - 2025 - 32754 和 CVE - 2025 - 32755,揭示了某些 Jenkins 构建环境中潜藏的威胁,具体表现为 SSH 构建代理

漏洞
未读
CVE-2025-24054 遭受主动攻击-文件下载时窃取 NTLM 凭证
一、漏洞核心信息与安全响应动态 2025 年 4 月,美国网络安全与基础设施安全局(CISA)将编号为CVE-2025-24054的 Windows 安全漏洞正式列入
网络安全
未读
利用VS项目.suo文件的定向钓鱼攻击事件分析
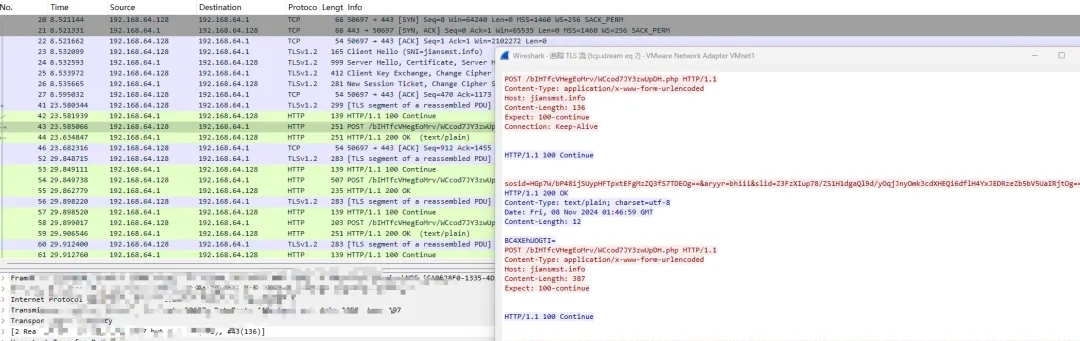
事件概述 2024年10月10号,攻击者注册名为0xjiefeng的Github账号,fork各类安全工具项目,伪造国内某公司安全研究员。 2024年10月21日,0xjiefeng账号发布Cobalt Strike工具的CVE-2024-35250-BOF提权插件钓鱼项目,针对国内安全研究人员进行
网络安全
未读
Patchwork(白象)APT组织Protego远控木马攻击场景复现
攻击场景复现 为了能够更好的还原Protego远控木马的攻击利用场景,笔者尝试模拟构建了Protego远控木马的C&C端Demo程序,目前可有效的与Protego远控木马进行交互,相关运行效果如下:
网络安全
未读
DDoSecrets 推出大型“泄密库”搜索引擎
DDoSecrets简介 DDoSecrets(Distributed Denial of Secrets)是一个以披露敏感数据为主的平台,它收集和公开泄露的数据,类似于WikiLeaks。其发布的数据可能包含政府、企业和其他组织的机密信息,包括电子邮件、文件、数据库等。 事件 非营利性举报人组织“

网络安全
未读
Lorex 2K 安全摄像头存在五个漏洞-可让黑客完全控制
Rapid7 的最新研究揭示了 Lorex 2K 室内 Wi-Fi 安全摄像头中的一系列严重漏洞,这引起了消费者对安全的严重担忧。这些漏洞是在 2024 年 Pwn2Own IoT 竞赛期间发现的,攻击者可以利用这些漏洞入侵设备,可能访问实时信息并远程执行恶意代码。 Rapid7 的发现详细说明了五


最近发布