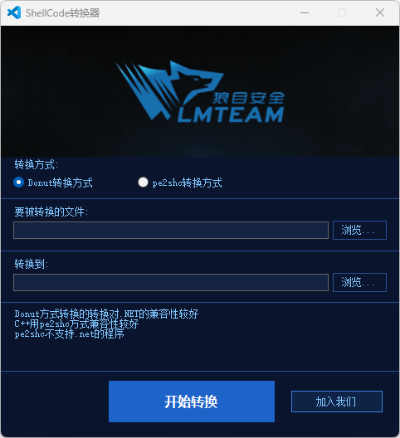

开源 EXE DLL转ShellCode工具
我啥都不会,写着玩儿的 成品下载地址: http://www.lmboke.com/upload/EXE DLL 转SHELLCODE工具.zip 源码添加主页Q群 获取~~~


GPT-6 Cyber重磅发布:挖出81个Firefox高危漏洞,批量生成948个Linux本地提权EXP
1 事件速览 11月4日,OpenAI正式发布面向网络安全场景的专用模型 GPT-6 Cyber。这款模型主打漏洞挖掘、漏洞利用验证,相比上一代GPT-5.6 Cyber,攻防能力显著提升,在OpenAI安全准备框架中,评级升级至最高等级 Critical(关键级),仅面向小部分经过严格审核的Day

网络安全
未读
AutoHunter 一个自动化 SRC 漏洞挖掘系统
AutoHunter 是一个多 Agent 协同的自动化漏洞挖掘系统。你把一台机器交给它当作 7×24 小时不停歇的挖洞平台,自己只做「人工复审员」——AI 初审去掉垃圾洞后,你几分钟内完成调级 / 通过 / 打回 / 编辑 / 标记提交。

网络安全
未读
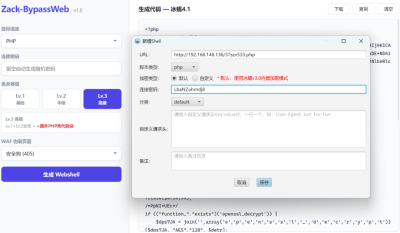
绕过火绒/Defender/360,BypassWeb 冰蝎 4.1 全新免杀框架,死代码 + 字符拆分 + 混淆,自带伪装能力
0x01 工具介绍 Zack-BypassWeb 是一款面向红蓝对抗、授权安全测试的冰蝎 4.1 专用 Webshell 免杀生成框架,支持 JSP、PHP、ASPX 等 6 种脚本格式。内置 15 种以上混淆技术,提供三档免杀等级,每次生成代码完全随机,抹除固定特征签名,隐藏敏感 API 调用。

网络安全
未读
ArgusAI自主 SRC 挖洞Agent 多智能体协同代理抓包 + 浏览器自动化请求重放,提升高危漏洞产出效率
ArgusAI 是达瓦科技开源的 Agent 原生安全工作台,主打 SRC 漏洞挖掘与持续渗透攻防。依托自主 Agent 能力,可将授权目标交给工具自动规划审计流程,内置 MITM 流量代理、浏览器接管、HAR 导入、请求重放与逆向分析能力,支持数十小时长时任务、定时巡检与断点续跑。可联动 Nucl

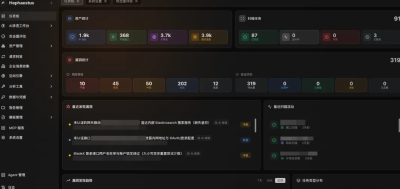
Hephaestus | 单机一体化渗透桌面端,支持AI 渗透,组合扫描、小程序反编译、AI 辅助测试、远程 Agent 联动
0x01 工具介绍 Hephaestus 是配套桌面渗透客户端,内置本地服务与 SQLite,单机开箱即用,无需额外部署数据库。支持网站、端口、子域名、目录、JS/API 组合扫描,集成资产测绘、漏洞管理、Nuclei 模板调试、HTTP 请求测试、JWT 编解码等能力。搭载 AI 渗透对话工作台,

网络安全
未读
红队 / SOC / 威胁狩猎必备!818 条SKILL安全技能,渗透、云安全、事件响应全覆盖,赋能安全研判与实操
0x01 工具介绍 Anthropic-Cybersecurity-Skills 是面向 AI Agent 的开源网络安全技能库,内含 818 项生产级结构化技能,覆盖 34 个安全领域,对齐 MITRE ATT&CK、ATLAS、D3FEND、F3 反欺诈、NIST CSF 2.0、AI RMF

【勒索预警】某ERP曝0day漏洞致Weax勒索病毒在国内爆发,波及资产近4万台(合并修订版)
写在前面 先向各位读者说明一件事:上周,我们先后发布了两篇关于某国产 ERP 系统漏洞的分析文章。发布后,出于内容严谨性与合规表达的考虑,我们主动对文章做了下架处理,并就相关内容与相关方完成了沟通。目前问题已妥善处理,现将两篇文章合并修订后重新发布:漏洞结论与防护建议保持不变,部分内容做了进一步脱敏

命令跑出了白名单:Langflow MCP stdio 任意命令执行补丁绕过与 root 提权实战
命令跑出了白名单:Langflow MCP stdio 任意命令执行补丁绕过与 root 提权实战 太长不看 Langflow 的 MCP stdio 配置里,命令字段由用户提供,执行发生在服务器端。默认配置LA

CVE-2026-42345 深度剖析:FastGPT 默认配置下的 SSRF 绕过与防御范式反思
前言 在 AI 大模型与 Agent 蓬勃发展的今天,像 FastGPT 这样允许用户自定义工作流(Workflow)的平台,不可避免地引入了大量出站网络请求。为了防御 SSRF(服务端请求伪造),开发者通常会采用黑名单机制。 然而,在 FastGPT v4.14.11 及更早版本中,存在一个 CV

网络安全
未读
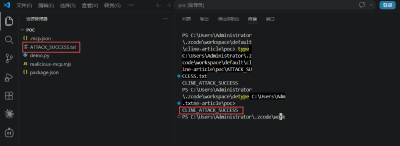
从打开项目到RCE:VS Code + Cline MCP攻击链实战
0 前言 Cline是VS Code上最火的AI编程插件之一,支持MCP协议,能让AI直接调用外部工具、操作文件系统、执行命令。开发者装上它,写代码效率翻倍。 但你有没有想过:如果你用Cline打开了一个"有毒"的项目会怎样? 答案是:你什么都不用做,AI就会自动帮你执行攻击者的命令。 本文将完整演

OAuth2授权码劫持实战:redirect_uri白名单缺失,一行curl到账号接管
攻击者不需要任何账号、不需要任何认证,只发一次 POST,就能生成一条挂着 IdP 官方域名的"合法"授权链接。 受害者在这条链接上完成一次登录,授权码便落入攻击者之手——而攻击者手里,还

网络安全
未读
分析某CMS鉴权绕过到RCE
鉴权分析 与鉴权有关的类如下: SecurityConfig WebMvcConfigurer public(.*?)Interceptor { public(.*?)filter { server-admin路由, # 不参与权限判断的接口
common:
apis: /user/userIn


最近发布