网络安全
未读
开源 EXE DLL转ShellCode工具
我啥都不会,写着玩儿的 成品下载地址: http://www.lmboke.com/upload/EXE DLL 转SHELLCODE工具.zip 源码添加主页Q群 获取~~~


网络安全
未读
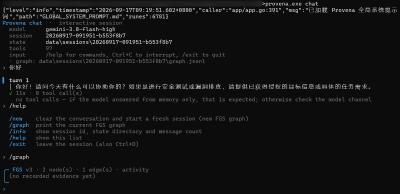
普罗维纳驱动的安全测试智能体 ·CLI 命令行版本
Provena 把一句自然语言目标,转化为针对单个授权目标的有界、可审计安全测试。 每一次运行都会驱动 Pi harness 走一条 fact/intent 图流程:由模型决定下一步做些什么,而 Provena 则负责调用内置工具执行,每次获取的证据都会记录进只addition的 FGS 图中,最终
网络安全
未读
AirLift iOS 27.0 越狱
iOS 27.0 的 AirTraffic 沙盒逃离平台。 这是一个为开发者和安全研究者提供的简单概念验证。 如果你担心🔥🪲4⃣☁️(为了声望而烧虫子)——虫子总会有更多
网络安全
未读
DeepSeek Harness 破甲:让所有模型都能破甲
对准 dsh 0.1.5-rc.1(Node.js ≥18;Windows 无感路径依赖 Node ≥22 的 ,更低版本仍靠文件级 补丁)。其它版本原文对不上时会显示待应用 / 跳过,不会乱改文件。registerHookswindowsHide 兼容 0.1.2 社区预设的 字段,以及 历史会话

网络安全
未读
DeepSeek v4.1 flash 网络安全红队工具
网络安全红队基准评测的必要性(Why Red-Teaming Matters) 在生成式人工智能与大语言模型(LLM)向各行业深度融合的背景下,模型的鲁棒性、对抗防御能力与系统对齐安全性已成为网络空间安全的核心研究课题: 暴露防御边界,反哺安全护栏:只有通过专业的网络安全红队对抗模拟(Red-Tea

网络安全
未读
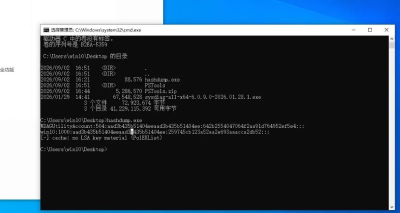
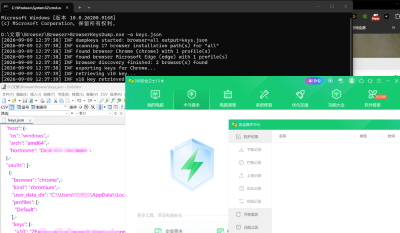
bypassEDR_hashdump_V1 加固版:reg.exe 白利用导出 hash,静态指纹清零,火绒 360 双测
这是什么? 一款 Windows 下单文件离线 HashDump 工具(代号 bypassEDR_hashdump_V1)的静态加固版。在 SYSTEM 上下文一次运行,直接打印本机 SAM 本地账号 NTLM/LM 与 缓存域凭据 DCC2。 这不是原版的重发,而是做了一层专门针对 360 QVM

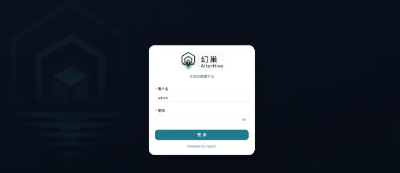
一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台
工具介绍 AlterHive(幻巢)是一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台。平台以虚拟拓扑、会话记忆、规则引擎和多 Agent 欺骗规划为核心,将攻击者/渗透Agent引导进可控的“子网幻象”环境中,帮助防守方观察攻击意图、拖延攻击节奏、保护真实目标。
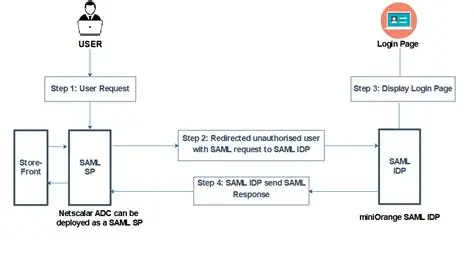
CVE-2026-19490 — NetScaler ADC/Gateway SAML 认证绕过
Citrix NetScaler ADC / NetScaler Gateway 上的未认证会话伪造,通过 SAML HTTP-Redirect 绑定处理程序。CVSS 4.0 9.3,CWE-288。 公告CTX696939(2026-08-19),没有任何变通方法。原始报告的署名如下 对萨马斯·

网络安全
未读
vCenter满分漏洞CVE-2026-59310遭APT利用:47国361台主机沦陷,勒索软件尾随而至
又一个满分漏洞,敲在数据中心最要害的位置 2026 年 8 月,美国网络安全与基础设施安全局(CISA)把四个漏洞同时列入了「已知被利用漏洞」(KEV)目录,措辞一致:正在被积极利用。其中最刺眼的,是 VMware vCenter 身上的 CVE-2026-59310——一个评级 CVSS 9.8

GitLab CVE-2026-85706路径穿越漏洞,未认证读取任意文件
摘要 GitLab 在 2026-09-10 的例行补丁中修复了 CVE-2026-85706,GitLab 作为 CNA 给了它 CVSS 3.1 满分 10.0。漏洞在 repository commits API,未认证攻击者可以读取 GitLab 服务器上的任意文件。 但真正值得记录的,是它
OmniRoute CVE-2026-88062 一次自洽校验、两份矛盾的版本元数据
覆盖范围:CVE-2026-88062(GHSA-hf57-cqmx-p4gr / GHSA-jphr-2gw7-xrwp) 三道防线,零个边界 摘要 OmniRoute 的 POST /api/acp/agents 允许注册自定义 ACP agent,并接受请求方提供的 binary 与 vers

JumpServer Access Key越权泄露漏洞
攻击者可利用该漏洞,通过附加_rel=not 查询参数越权读取所有用户的 AccessKey Secret 和 TempToken 明文,进而在开启 AUTH_TEMP_TOKEN 的环境中直接以管理员身份登录,完成权限接管。
CVE-2026-62379/57141OpenAM 与 PraisonAI 两条未认证 RCE 的同一个错误
摘要 同一天被推送到同一个渠道的两条漏洞,一条在 Java 的身份管理底座里,一条在 TypeScript 的 AI Agent 框架里,语言不同、生态不同、CVSS 相同(9.8),但它们的成因是同一个: 危险操作(反射实例化 / 代码执行)发生在一个本该由安全检查守卫的位置,而那个安全检查被放在


最近发布