GitLab CVE-2026-85706路径穿越漏洞,未认证读取任意文件
摘要 GitLab 在 2026-09-10 的例行补丁中修复了 CVE-2026-85706,GitLab 作为 CNA 给了它 CVSS 3.1 满分 10.0。漏洞在 repository commits API,未认证攻击者可以读取 GitLab 服务器上的任意文件。 但真正值得记录的,是它
OmniRoute CVE-2026-88062 一次自洽校验、两份矛盾的版本元数据
覆盖范围:CVE-2026-88062(GHSA-hf57-cqmx-p4gr / GHSA-jphr-2gw7-xrwp) 三道防线,零个边界 摘要 OmniRoute 的 POST /api/acp/agents 允许注册自定义 ACP agent,并接受请求方提供的 binary 与 vers


漏洞
未读
一条命令就能劫持SRS直播间?
声明:本文针对的是已公开、有官方修复方案的配置类安全问题(SRS RTMP 未授权推流)。所有操作均在本地靶机环境中完成,仅用于安全研究与防御学习。请勿对未授权目标进行测试。 一、漏洞背景 1.1 SRS 是什么 SRS(Simple Realtime Server)是当下最流行的开源

网络安全
未读
无需密码!木马直接窃取AI会话,企业对话记录大规模泄露
8月30日,不少Claude用户收到一封来自Anthropic的官方风险邮件。邮件说:你的账号可能被信息窃取木马盯上了。紧接着账号被强制全部登出,保存的支付方式也被平台直接删除。 很多人一脸懵,以为Claude系统出事了。 不是系统出事。是你电脑中了木马,会话Cookie被偷了。 发生了什么 The

网络安全
未读
到底怎么才能发现那些隐蔽的SOCKS隧道?
攻击者用SOCKS代理隧道在环境里横跳、远程执行代码,而防御方大多还在靠静态指标或进程-端口基线来硬猜。SpecterOps开源的概念验证工具ProxyWatch换了个思路:直接盯着进程的行为模式打分,再用本地机器学习持续校准,帮你从端点侧揪出C2会话、代理隧道和信标行为。 换个视角看检测 干防守的


团队笔记
未读
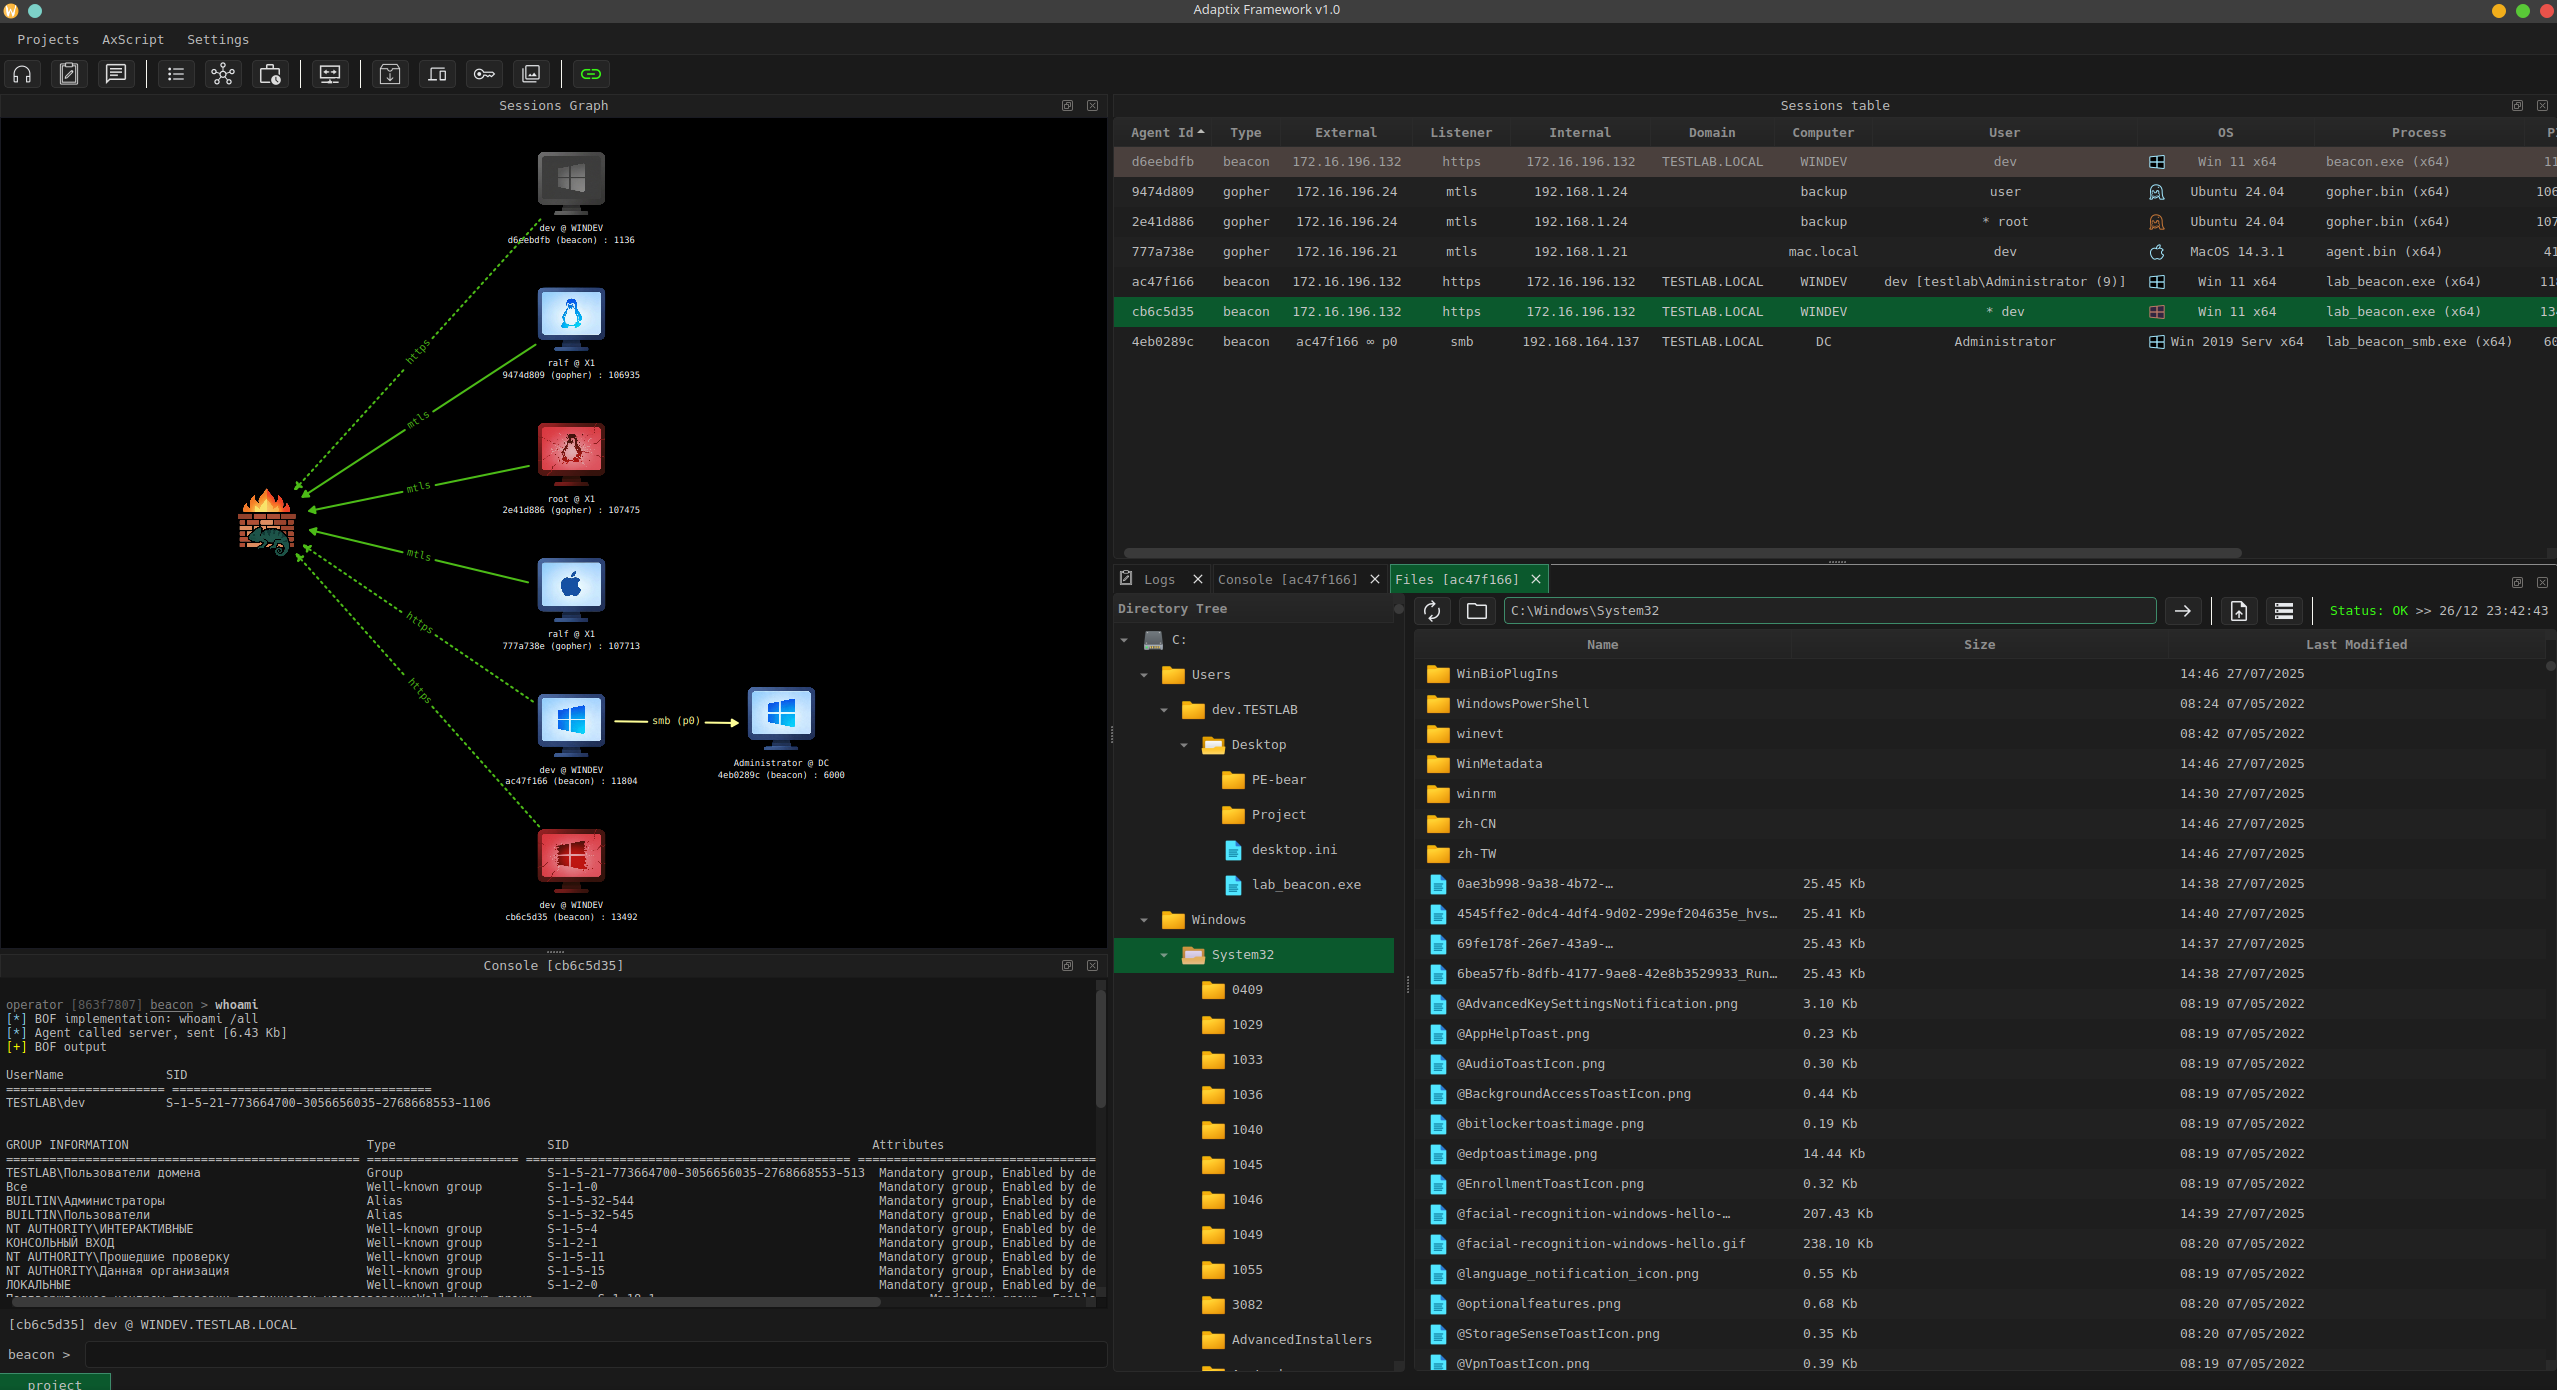
AdaptixC2(变色龙)
AdaptixC2 是一个可扩展的后利用和对抗仿真框架,专为渗透测试人员设计。Adaptix 服务器采用 Golang 编写,并允许操作员灵活使用。GUI 客户端使用 C++ QT 编写,支持在 Linux、Windows 和 MacOS 操作系统上使用。

团队笔记
未读
利用大型语言模型驱动分析加速EDR规避
多年来,我喜欢拆解和调试终端检测与响应(EDR)以及杀毒(AV)引擎。我记事起,晚上我就会放点音乐,启动一个启用内核调试的虚拟机,花时间寻找不同的规避方法。虽然这是一种有趣的方式来发现一些新颖的技巧,但当截止日期临近或交战需要特定闪避才能不被发现时,缓慢的刷级有时会令人沮丧。所以当大型语言模型(LL

网络安全
未读
绕过EDR:实际有效的方法
每个EDR厂商演示都会在某个2019年的钴蓝版PowerShell脚本周围显示一个红圈。与此同时,你们组织刚刚付费的红队参与项目完全没有使用这些,干净利落地绕过了EDR,最终以域名管理员结束。发生了什么变化? 两点。首先,EDR趋同于类似的检测态势——内核回调、在一小部分DLL中设置用户模式钩子、对

网络安全
未读
OKTOS一款红队后渗透平台工具 无形,无界,无双。
Oktos 是一款红队后渗透平台,作为 XRED.TEAM 的一部分。它采用了模块化设计,支持 BOF 动态加载、多信道异步通信与内存免杀,内置的 AI 助手可辅助编排或自动执行后渗透任务,为红队提供隐蔽、高效、智能的作战能力。 本项目是完全 Vibe Cod

网络安全
未读
利用AI一键绕过CDN获取真实IP
工具介绍 穷尽一切手段,扒光 CDN 的底裤,找到真实 IP。 一个为 Claude Code 打造的自动化 CDN 源站溯源技能(Skill)。输入目标域名,自动按优先级执行 40+ 种 OSINT 方法,构建证据链,输出最终判定。
╔══════════════════════════════

网络安全
未读
Windows、Linux 和 macOS 的本地权限提升和安全机制绕过参考模块
权限升级技能 这是一个专注于本地权限升级和安全机制绕过参考模块的集合,适用于Windows、Linux和macOS——专为授权安全测试、官方红队行动、夺旗挑战和防御验证而构建。 一套聚焦本地权限提升与安全机制绕过的参考模块,覆盖 Windows / Linux / macOS,面向授权安全测试、合规


最近发布