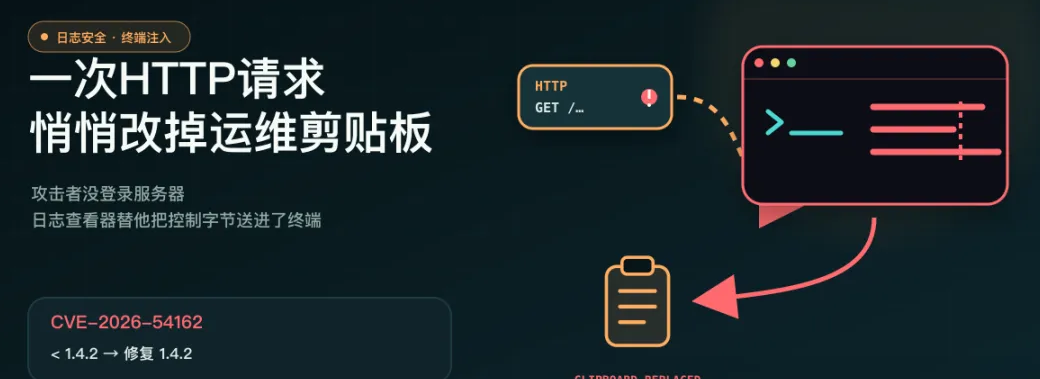
一次HTTP请求,悄悄改掉运维终端的剪贴板
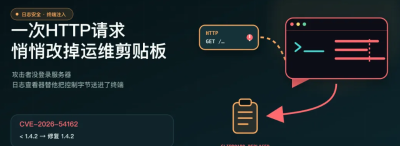
攻击者没有登录服务器,也没有碰运维电脑。他只向网站发出一个普通HTTP请求。几秒后,请求路径进入访问日志;再过一会儿,运维打开终端监控界面,日志中的控制字节被终端当成命令,系统剪贴板随之被改写。
先说结论。
这项漏洞编号是CVE-2026-54162。
GitHub编号是GHSA-x3g7-qrwc-f6c5。
受影响项目是Ember,一款面向Caddy与FrankenPHP的终端监控工具。
受影响版本是1.4.2之前的版本。
修复版本是1.4.2。
GitHub给出的CVSS 3.1基础分是4.7,严重性为Medium。
向量是:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:N/I:L/A:N
把它翻译成人话:
攻击者可以从网络发起。
不需要已有账号。
利用复杂度低。
但需要运维人员打开会渲染恶意日志的交互式终端界面。
已经公开证明的主要影响是终端界面伪造、窗口标题修改和剪贴板改写。
它不是一条“收到HTTP请求就立即在服务器上执行命令”的通用RCE。
剪贴板被改写之后,通常还需要运维人员执行粘贴等后续动作,风险才可能进一步升级。
最终影响还取决于所用终端模拟器、设置和安全限制。
当天性也要说清楚。
全球GHSA记录的发布时间是2026年8月20日18:36 UTC。
换算成北京时间,是8月21日02:36左右。
但v1.4.2早在6月22日已经发布。
所以今天的准确切口是:
这项问题在北京时间8月21日进入GitHub全局安全公告流,不是今天刚修复。
真正值得研究的,不是某个终端有一个古怪功能。
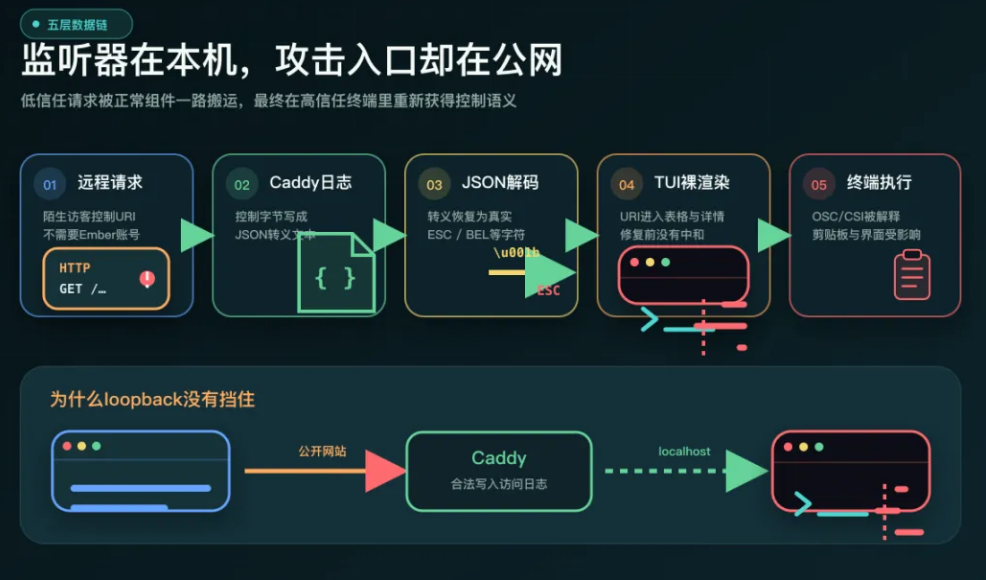
而是一条跨越五个信任边界的完整数据链:
陌生人的HTTP请求。
Caddy访问日志。
JSON解码。
终端UI渲染。
终端控制协议。
每一层单独看都在做“正常工作”。
串起来,却把网站访客输入变成了运维终端的控制命令。
一、日志不是纯文本,终端也不是一张白纸
很多人对日志有一种朴素印象。
日志文件就是文字。
查看日志就是把文字打印出来。
最多有换行、颜色和时间戳。
如果日志里出现奇怪字符串,也只是“显示得难看”。
这套直觉忽略了一件事:
现代终端不是被动显示器。
终端模拟器会解析一系列控制序列。
有的负责改变颜色。
有的负责移动光标。
有的负责清除屏幕。
有的负责设置窗口标题。
还有的可以与系统剪贴板交互。
只要输出流里出现正确的控制引导字节和参数,终端就可能把后续内容解释成“动作”,而不是“文字”。
这就是终端注入的基本前提。
攻击者不需要直接操作终端。
他只需要让某段自己控制的数据,未经中和地进入终端输出。
访问日志恰好是一条常见桥梁。
二、最危险的不是日志写入,而是日志再次被解释
假设一个陌生人请求网站上的某个路径。
Web服务器会把请求URI、Host、方法、状态码和耗时等信息写入访问日志。
这是正常行为。
日志采集器再把JSON解析成结构化字段。
也是正常行为。
终端监控工具读取这些字段,拼成表格。
依然是正常行为。
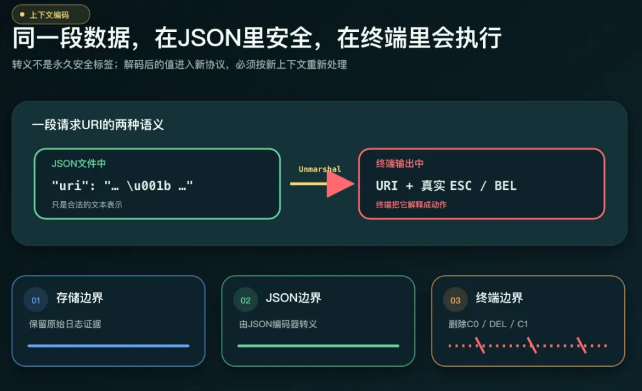
但“写日志”和“显示日志”使用的安全语境不同。
写入JSON时,控制字节可以被转义成可见的Unicode转义形式。
此时文件本身仍是一段合法JSON文本。
当程序调用JSON解码器时,这些转义会被还原成原始字符。
这也是正常的反序列化语义。
如果后续把还原后的字符串直接拼到终端输出,控制字节就重新获得了协议意义。
所以危险并不是“Caddy把日志写坏了”。
也不是“JSON转义失效了”。
JSON转义只保证JSON文本能被安全表示和正确还原。
它没有承诺还原后的字符串适合直接发给终端。
这正是上下文编码的核心:
适合JSON的表示,不一定适合HTML。
适合数据库的字符串,不一定适合Shell。
适合日志存储的值,也不一定适合终端输出。
三、这条链路如何跨过本地监听限制
Ember可以从Caddy日志监听器接收数据。
有人看到“日志监听器只绑定loopback”会松一口气。
外部攻击者连不到本机端口,似乎就没有风险。
但这项漏洞的外部入口不是Ember日志监听端口。
入口是被监控的网站本身。
攻击者向公开的Caddy站点发送HTTP请求。
Caddy接受请求并生成访问日志。
日志通过本机链路交给Ember。
Ember把日志显示给运维。
因此,loopback只保护“谁能直接向日志监听器发送数据”。
它不能改变“公开网站会把访客输入写入日志”这一事实。
这是一种典型的间接可达性。
攻击者没有直接连接高信任组件。
他控制一个低信任系统会忠实转发的字段。
低信任字段被合法组件带进了内部边界。
最后在高信任界面重新解释。
四、源码里的source:请求URI被原样还原
修复前的internal/fetcher/logentry.go定义了Caddy访问日志的结构。
其中包含:
Remote IP。
Method。
Host。
URI。
状态码、时延、大小等字段。
ParseLogLine()首先对整行执行strings.TrimSpace()。
随后调用Go标准库json.Unmarshal()。
JSON里的转义序列在这里恢复成对应字符。
最后,程序把parsed.Request.URI赋给LogEntry.URI。
Method和Host也进入相应字段。
从数据解析角度看,这段代码完全合理。
程序需要的是原始语义值,而不是带反斜杠的JSON字面量。
问题不应该粗暴归结为“json.Unmarshal不安全”。
任何标准JSON库都应该按规范还原转义。
真正需要回答的是:
这些还原后的字符串接下来会去哪里?
如果去JSON API,编码器会再次把控制字符转义。
如果去指标聚合,程序可能只按字段值分组,不会让终端解释它。
如果去交互式TUI,它就进入了一个拥有控制语义的新协议。
同一份数据,在不同sink上需要不同处理。
五、源码里的sink:宽度裁剪没有做终端中和
修复前的internal/ui/logtable.go包含两个常用辅助函数。
一个是fitCellLeft()。
一个是fitCellRight()。
它们负责按终端显示宽度截断字符串,再补空格对齐表格。
这段逻辑考虑了Emoji和CJK字符可能占两个显示单元。
它使用runewidth计算视觉宽度,而不是简单按字节裁剪。
从排版角度看,这是认真设计过的。
但它没有先中和控制字符。
于是请求URI、Host、Method、原始错误行等内容,经过宽度函数后仍然可能携带控制引导符。
再往后,这些字符串进入Bubble Tea视图和Lip Gloss样式系统。
最终View()结果写到标准输出。
终端模拟器接手。
这里有一个很容易混淆的点:
“字符串被截断”不等于“字符串安全”。
一条控制序列可以很短。
如果引导字节恰好位于字段开头,它甚至会在任何可见文字之前触发。
宽度计算关注的是布局。
终端中和关注的是语义。
二者不是一回事。
六、OSC 52为什么能改剪贴板
OSC是Operating System Command的缩写。
它是一类终端控制序列。
OSC后面的数字指定功能。
OSC 52长期被用于终端与剪贴板之间的数据交互。
它有合法用途。
例如,用户通过SSH进入远程主机,在远程程序中选择一段文本,希望复制到本地桌面剪贴板。
远程程序不能直接调用本地操作系统的剪贴板API。
于是它向终端输出OSC 52序列。
本地终端识别后,把其中的数据写入剪贴板。
这个功能把“终端输出”变成了一条跨远程会话的剪贴板通道。
方便的另一面,是任何能控制终端输出的人,都可能尝试使用同一通道。
这次漏洞里,攻击者并不需要登录SSH。
他把控制数据藏进HTTP请求字段。
日志查看器替他把字节送到运维终端。
终端如果允许相应操作,就会把攻击者选择的文本放进剪贴板。
屏幕上未必出现一个明显弹窗。
运维下一次粘贴时,才可能发现剪贴板内容已经不是自己刚刚复制的东西。
七、剪贴板改写为什么不是“立即RCE”
安全标题很容易从“能改剪贴板”跳到“远程执行命令”。
中间其实还缺步骤。
剪贴板只是暂存数据。
把某段文本写入剪贴板,不等于操作系统自动执行它。
通常还需要运维人员:
切换到Shell。
执行粘贴。
确认或按下回车。
有些终端提供粘贴保护,会在多行内容或可疑命令前提示。
有些终端默认禁用或限制OSC 52。
有些终端只允许特定来源或长度。
因此,GHSA将用户交互标为Required,并把完整性影响评为Low。
这不意味着问题无关紧要。
运维终端处在高信任环境。
一次不经意粘贴可能进入生产Shell、数据库控制台、Kubernetes管理终端或云CLI。
剪贴板劫持的危险在于“为下一步错误操作预装内容”。
但严谨写法必须保留:
它需要后续动作。
它不是一般意义上的一步到位RCE。
八、比剪贴板更容易发生的,是界面伪造
即使终端禁用了OSC 52,其他控制序列仍可能造成影响。
例如,移动光标。
清除某一行或整个屏幕。
改变颜色。
滚动显示区域。
设置窗口标题。
这些能力未必直接改变系统文件。
但它们可以改变运维人员看见的事实。
攻击者可能让一条高危请求看起来消失。
可能插入一行看似正常的状态。
可能把错误信息覆盖掉。
可能把终端标题改成另一个环境名。
可能制造“正在连接生产”“命令已成功”之类的视觉假象。
监控TUI的核心价值,是帮助人判断系统状态。
如果显示层可以被被监控对象反向控制,完整性就已经受损。
所以CVSS里Scope是Changed。
输入发生在被监控网站。
影响落在另一个安全边界里的运维终端。
九、默认Logs标签为什么尤其重要
公告指出,交互式TUI的Logs标签是默认、零配置模式。
这降低了触发所需的特殊操作。
运维不需要打开一个隐藏调试页面。
不需要开启实验开关。
只要使用常见的交互式监控界面并让恶意日志行进入可见区域,就可能触发终端解释。
与此同时,并不是Ember所有输出模式都受影响。
--json与--once模式不把数据作为交互式终端界面渲染。
daemon的--expose模式也不走同样的交互式终端sink。
JSON输出会把控制字符保持在转义表示中。
因此,不能写成“Ember处理任何日志都会改剪贴板”。
风险集中在会把字段作为TUI画面写入终端的路径。
这再次印证:
同一个source,经过不同renderer,安全性质可以完全不同。
十、修复为什么没有在日志解析时直接删除所有控制字符
最直觉的修复位置是ParseLogLine()。
既然URI里出现控制字符,就在进入系统时删掉。
Ember的实际修复选择了渲染边界。
新增的sanitizeControl()位于internal/ui包。
源码注释解释了理由:
解析后的字段还会被JSON输出、指标和其他功能使用。
JSON路径本身会正确转义控制字符。
如果在采集时就永久修改原值,可能破坏原始证据或影响非终端消费者。
渲染边界中和更符合上下文原则。
原始数据保留。
进入终端前清洗。
进入JSON前由JSON编码器转义。
进入其他协议时再使用对应规则。
这种设计不追求“一次清洗,全球安全”。
它承认不同输出上下文需要不同编码策略。
十一、sanitizeControl()到底删除了什么
修复函数使用strings.Map()逐个处理Unicode code point。
它删除三组字符。
第一组是C0控制字符:0x00到0x1F。
这里包括NUL、BEL、换行、回车、Tab和ESC等。
第二组是DEL:0x7F。
第三组是C1控制字符:0x80到0x9F。
这里包括单字节形式的CSI、OSC等控制引导。
删除这些引导符后,后面的可打印字符仍可能显示。
但终端不再把它们识别为控制序列。
例如,一段原本包含“设置窗口标题”的结构,在引导控制字符被移除后,只剩普通文本碎片。
终端会把它当文字。
函数保留正常可打印UTF-8。
Emoji、中文、日文、重音拉丁字符仍然显示。
这很重要。
安全修复不能通过“只允许ASCII”粗暴破坏国际化日志。
strings.Map()在字符串已经干净时还可以直接返回原字符串,避免常见路径不必要分配。
十二、为什么Tab和换行也要处理
读者最容易关注ESC,因为ANSI、CSI和OSC通常从它开始。
但表格渲染还有更多控制字符风险。
换行可以插入伪造行。
回车可以把光标移回本行开头,覆盖已经显示的内容。
Tab可以破坏列边界,让数据看起来属于另一个字段。
BEL可以触发提示或作为某些OSC序列终止符。
NUL和DEL可能在不同组件中产生不一致处理。
C1控制字符允许某些控制功能不通过传统的ESC前缀表达。
所以修复没有只做字符串替换,寻找几个常见的ANSI颜色序列。
它按控制字符类别统一删除。
这比维护一个永远列不全的“危险序列黑名单”更稳健。
十三、为什么只在fitCellLeft()里修还不够
修复确实在fitCellLeft()和fitCellRight()开头调用了sanitizeControl()。
这样,绝大多数表格单元都会经过统一中和。
但项目里还有一些字符串绕过这两个辅助函数。
例如:
状态栏中的错误信息。
证书主题与签发者。
当前正在处理的请求URI。
Host详情面板。
路由表里的Method。
侧边栏标签。
没有访问日志时显示的Host提示。
这些字段可能直接进入fmt.Sprintf()、样式渲染或其他宽度函数。
修复提交因此改动了多个UI文件。
它不是只在一个日志表格函数里补一行。
这提醒我们:
找到一个危险sink之后,必须继续搜索同类sink。
同一个攻击者控制字段,可能在列表、详情、错误、空状态、筛选提示和导出路径中重复出现。
只修“最显眼页面”,很容易留下第二条旁路。
十四、测试为什么不能简单断言“输出里没有ESC”
Ember的TUI本来就使用Lip Gloss渲染颜色和样式。
合法样式也会生成终端转义序列。
如果测试粗暴要求最终输出里一个ESC字节都没有,正常UI样式也会让测试失败。
修复测试采用了更精确的策略。
它检查攻击载荷特有的BEL、OSC引导和清屏CSI是否仍然存在。
同时保留一部分普通可打印文本,确认测试数据确实经过了渲染路径。
这能避免一种假阳性:
如果某个字段因为Bug根本没有显示,危险序列当然也“没有出现”。
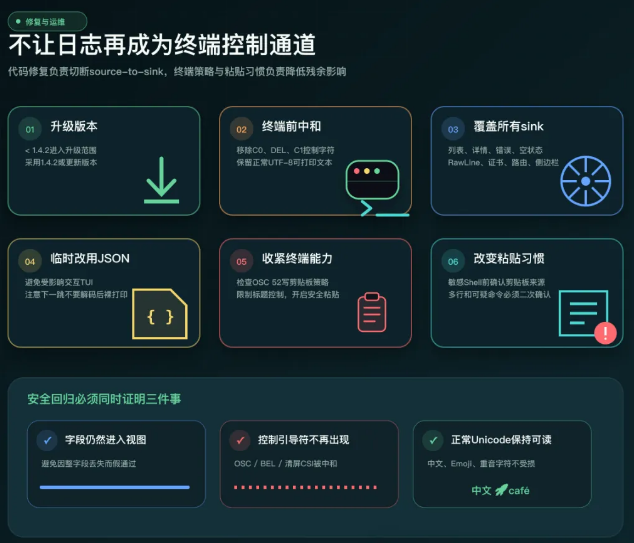
测试必须证明:
字段被显示了。
可打印部分仍在。
控制语义已经消失。
除此之外,修复还提供了控制字符的单元测试。
它覆盖C0、DEL和C1范围。
并验证可打印ASCII、Emoji和CJK保持不变。
十五、为什么安全测试要覆盖完整View()路径
只测试sanitizeControl()很容易得到一种虚假的安心。
函数本身正确,不代表所有渲染路径都调用了它。
这次修复新增的测试不仅测清洗函数。
它还覆盖多个实际render sink。
包括访问日志URI。
选中行和未选中行。
Host与Method。
解析失败的RawLine。
运行时日志消息。
路由聚合。
证书字段。
线程详情。
侧边栏。
状态行与错误行。
其中还有从日志缓冲区进入默认Logs标签,再生成完整视图的端到端测试。
这种测试关注的是“危险字节最终有没有到stdout”。
它比单独测试一个工具函数更接近真实安全目标。
十六、JSON模式为什么安全,但不能当作永久替代修复
公告说明--json和--once不走交互式终端TUI,因此不受相同问题影响。
JSON编码器会把控制字符重新表示为转义形式。
如果运维在升级前必须查看数据,使用不会把原始字段直接作为终端控制流渲染的模式,是一种临时绕行。
但有两个注意点。
第一,JSON输出如果随后又被另一个工具解码并原样打印,风险可能在下一跳重新出现。
安全不是由文件扩展名决定。
要看最后谁把解码后的值送进哪个sink。
第二,绕开TUI会牺牲交互体验,也不会修复其他潜在终端输出路径。
因此,它是升级前的临时措施,不是永久替代。
十七、哪些终端设置能降低风险
不同终端模拟器对OSC 52的支持和默认策略不同。
有的允许写入剪贴板。
有的需要用户确认。
有的限制最大长度。
有的允许关闭相关功能。
因此,团队应检查自己实际使用的终端,而不是根据另一款终端的表现推断。
可以关注:
是否允许应用写系统剪贴板。
是否对远程会话和本地会话采用不同策略。
是否对多行粘贴或可疑粘贴显示确认。
是否支持安全粘贴或Bracketed Paste。
是否允许未知程序设置窗口标题。
这些设置是纵深防御。
它们不会修复日志查看器中的未中和输出。
因为即使剪贴板功能被禁用,清屏、移光标和标题伪造等控制序列仍可能影响判断。
十八、团队怎样确认自己是否处在影响面
1. 查Ember版本
确认实际运行二进制版本,而不是只看下载记录。
1.4.2之前版本进入升级范围。
升级到1.4.2或经过验证的更新版本。
2. 查是否使用交互式TUI
重点是会渲染Logs、Routes、Certificates、状态栏和详情面板的交互模式。
纯JSON、一次性输出和daemon expose模式不在同一sink上。
3. 查日志来源是否包含不可信HTTP字段
公开网站的URI、Host和Method都应被视为外部输入。
不要因为日志通过本机TCP进入,就把数据来源标记为本地可信。
4. 查终端能力
确认运维常用终端对OSC 52、窗口标题和粘贴保护的策略。
5. 查是否有二次输出工具
Shell脚本、日志聚合CLI、告警终端、watch、TUI仪表盘和自制巡检工具,都可能把日志字段重新送到终端。
即使没有使用Ember,也值得做同类审计。
十九、如果暂时不能升级,怎样降低风险
第一,避免在不受控终端中打开受影响TUI。
优先使用公告确认不走交互式渲染的JSON/once路径查看数据。
第二,在进入终端之前,用可靠过滤器移除C0、DEL和C1控制字符。
不要只删除颜色序列。
第三,限制或关闭终端应用写剪贴板的能力。
第四,开启多行粘贴确认和可疑粘贴保护。
第五,不要从监控TUI切换到高权限Shell后直接粘贴来源不明的剪贴板内容。
第六,必要时重置剪贴板,再执行敏感管理操作。
第七,把这些措施视为临时控制。
最终仍应升级。
二十、对所有日志工具都适用的审计方法
第一步:列出source
请求路径。
Host头。
User-Agent。
Referer。
TLS证书字段。
外部命令stderr。
上游错误消息。
这些都可能包含外部输入。
第二步:列出中间变换
JSON转义与反转义。
数据库存储。
消息队列。
模板拼接。
宽度截断。
颜色高亮。
变换可能暂时让数据看起来安全,也可能把控制字节重新还原。
第三步:列出所有sink
标准输出。
标准错误。
交互式TUI。
Shell命令。
HTML页面。
CSV导出。
告警消息。
每个sink需要独立的编码策略。
第四步:搜索旁路
表格行做了清洗,不代表错误信息做了。
列表做了清洗,不代表详情页做了。
正常记录做了清洗,不代表解析失败的RawLine做了。
第五步:测试最终字节
不要只测试屏幕截图。
检查最终输出中是否仍有攻击者控制的控制引导符。
同时确认可打印数据确实到达sink,避免因为整字段被丢弃而误判修复成功。
二十一、十个容易写错的地方
误读1:攻击者直接连到运维电脑修改剪贴板
错误。
入口是公开网站的HTTP请求,Caddy访问日志和Ember TUI构成间接链路。
误读2:Caddy JSON日志没有转义控制字节
错误。
控制字节以JSON转义形式存储;Ember解码时按语义还原,随后TUI未中和。
误读3:日志监听器只在127.0.0.1就绝对安全
错误。
攻击者控制公开网站请求字段,Caddy负责把它带入本机日志链。
误读4:剪贴板被改写就等于已经RCE
不准确。
通常还需要粘贴等用户动作,实际影响取决于终端设置。
误读5:只有剪贴板功能受影响
错误。
清屏、移动光标、设置窗口标题和表格伪造同样是已讨论的影响。
误读6:只删除ANSI颜色代码就够了
错误。
还要处理OSC、CSI、BEL、CR、LF、Tab、DEL与C1控制字符等。
误读7:所有Ember输出模式都受影响
错误。
公告明确说明JSON/once和daemon expose模式不走受影响的交互式终端渲染。
误读8:在解析时永久删字符一定是最佳修复
不一定。
原始值还用于JSON和指标;本次修复选择在终端渲染边界按上下文中和。
误读9:只修日志表格一个函数就彻底结束
不完整。
修复还覆盖Routes、Certificates、Host、线程详情、状态行、错误行和侧边栏等sink。
误读10:今天才发布修复
错误。
修复版6月22日已经发布,8月21日是全局GHSA进入当天信息流。
二十二、发布前处置清单
核对实际Ember版本。
升级到
1.4.2或经过验证的更新版本。
在无法升级时停用受影响交互式TUI路径。
确认JSON/once临时查看链路不会被后续工具再次解码后裸打印。
检查终端OSC 52和窗口标题控制策略。
启用粘贴确认和安全粘贴。
审计所有把访问日志、错误信息和外部命令输出写入终端的内部工具。
清洗C0、DEL和C1控制字符,不维护脆弱的危险序列黑名单。
测试列表、详情、错误、空状态和RawLine旁路。
保留原始日志证据,在正确的输出边界做上下文编码。
结语
这条攻击链里,没有任何一层在做明显离谱的事。
网站接收请求。
服务器记录URI。
JSON保护控制字符。
解析器还原原始值。
TUI按列截断字符串。
终端解释控制协议。
问题出在系统把“数据”穿过多个边界后,忘了它在最后一层会重新变成“命令”。
日志的价值,是保留事实。
监控界面的价值,是让运维看见事实。
如果陌生访客能借日志控制显示层,事实和命令之间的界线就被抹掉了。
最稳健的修复不是让所有系统永远只保存“干净字符串”。
而是明确每个输出上下文的规则。
原始证据可以保留。
JSON按JSON规则编码。
HTML按HTML规则编码。
Shell避免字符串拼接。
终端在写入stdout前中和控制字符。
因为真正需要防的,从来不只是日志里的一串ESC。
而是任何一段低信任数据,在跨越边界后突然获得了高信任语义。