AutoHunter 一个自动化 SRC 漏洞挖掘系统
AutoHunter 是一个多 Agent 协同的自动化漏洞挖掘系统。你把一台机器交给它当作 7×24 小时不停歇的挖洞平台,自己只做「人工复审员」——AI 初审去掉垃圾洞后,你几分钟内完成调级 / 通过 / 打回 / 编辑 / 标记提交。
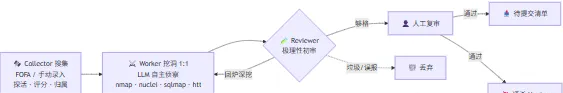
Collector:从 FOFA 持续产出目标,探活、预筛、评分、归属标注后入队。
Worker:每个目标一个 Worker,LLM 自主侦察 + 调用真实工具链挖洞,出洞即提交。
Reviewer:极理性 AI 初审,过滤半成品 / 误报,只把够格的洞送到人工面前。
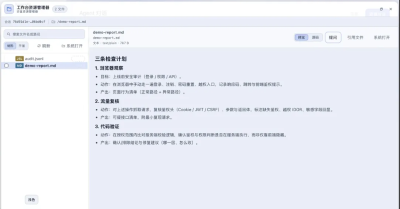
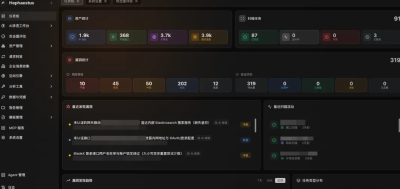
控制台:实时看板一眼看清每个 Worker 在干什么、目标优先级、事件流;结果区高效复审、编辑、标记提交。
功能亮点
快速开始
Tip
全程基于 Docker + Docker Compose v2,任意装得上 Docker 的系统都能跑。生产环境推荐 Linux(2C4G 起步,磁盘 ≥ 20G)。
# 1. 装 Docker(官方一键脚本,已装可跳过)
curl -fsSL https://get.docker.com | sh && sudo systemctl enable --now docker
sudo usermod -aG docker $USER && newgrp docker      # 免 sudo,重登生效

# 2. 拉代码 + 一键部署(交互式引导:填 LLM/FOFA Key → 自动生成令牌 → 构建启动)
git clone https://github.com/StanleyNull/AutoHunter.git autohunter && cd autohunter
bash scripts/install.sh
引导脚本会:检查 Docker → 引导填 LLM API Key(必填)、FOFA Key(推荐)→ 自动生成高强度访问令牌 → 构建镜像并启动 → 打印访问地址和令牌。
首次构建会编译前端 + 安装挖洞工具,约 5–15 分钟,请耐心等待。构建完浏览器访问 http://<服务器IP>:18800/,用打印出的令牌登录。
开放端口(默认 18800,云服务器还需在厂商安全组放行):
sudo ufw allow 18800/tcp                                              # Ubuntu/Debian
sudo firewall-cmd --permanent --add-port=18800/tcp && sudo firewall-cmd --reload   # CentOS/RHEL
Windows(Docker Desktop + WSL2)
1. 管理员 PowerShell 装 WSL2:wsl --install,装完重启。
2. 装 Docker Desktop,安装勾选 “Use WSL 2 based engine”,Settings → Resources → WSL Integration 打开集成。
3. 在 WSL / Git Bash 里:
git clone https://github.com/StanleyNull/AutoHunter.git autohunter && cd autohunter
bash scripts/install.sh
4. 访问 http://localhost:18800/。
代码放在 WSL 文件系统内(如 ~/autohunter)比放 C:\ 挂载盘性能好很多。只用 PowerShell 的话走下方手动部署。
项目地址
https://github.com/StanleyNull/AutoHunter